
Wir helfen Organisationen, ihre digitale Widerstandsfahigkeit zu testen
CREDS ist ein niederländisches Offensive-Security-Unternehmen, seit 2019 ansässig in Utrecht. Wir zeigen Organisationen, was bei einem Angriff tatsächlich passieren würde, indem wir sie selbst angreifen, sicher und kontrolliert. Wir weisen nach, welche Schwachstellen sich wirklich ausnutzen lassen, um an Ihre Kronjuwelen zu gelangen, und wie Sie sie beheben.
Fur Organisationen, die wissen, dass Sicherheit uber eine Firewall hinausgeht
CREDS ist fur jede Organisation, die sicherstellen mochte, dass ihre digitale Sicherheit gut funktioniert. Fur IT-Manager, Sicherheitsspezialisten und Compliance-Mitarbeiter.
Was Sie von unseren intelligenten Sicherheitslosungen erwarten konnen



Fortgeschrittene Angriffe, keine Simulationen
Testen Sie Ihre Sicherheit mit den Szenarien, die echte Angreifer verwenden, einschließlich Ransomware und Phishing.

Direkter Einblick in Schwachstellen
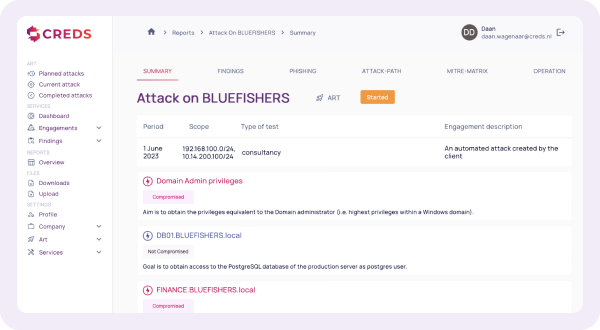
Echtzeit-Berichte zeigen, wo Sie gefahrdet sind, mit konkreten Verbesserungsvorschlagen.

Immer verfugbar ohne Installation
Plug & Play Plattform ohne Software-Agenten oder IT-Ressourcen.

Entspricht Gesetzen und Vorschriften
Unterstutzt DORA, NIS2 und ISO27001 Compliance.

Training fur Ihr SOC-Team
Massgeschneidertes Purple Teaming: Ihre Erkennung und Reaktion werden strukturell besser.

Einsparungen bei Zeit und Kosten
Keine manuellen Penetrationstests, teure Beratung oder Wartezeiten.
Was passiert, wenn Sie nichts tun?
Wenn Sie nur die offensichtlichen Angriffe sehen, bleiben Sie blind für die echten. Scanner und einmalige Tests zeigen das Offensichtliche, während die Wege, die ein echter Angreifer nimmt, verborgen bleiben. Die aktuelle Bedrohungslage, das Tempo der KI-Entwicklung und strengere Compliance-Anforderungen verlangen einen gründlicheren Ansatz, bei dem alle Angriffsphasen durchlaufen werden.
Warum sollten Sie jetzt handeln?
- Wissen Sie, welche Schwachstellen wirklich ausnutzbar sind, nicht nur theoretisch
- Testen Sie kontinuierlich statt einmal im Jahr
- Validieren Sie, dass Erkennung und Reaktion tatsächlich funktionieren
- Weisen Sie Ihre Widerstandsfähigkeit gegenüber Kunden, Versicherern und Auditoren nach
- Senken Sie Kosten und Durchlaufzeit von Sicherheitstests
- Erfüllen Sie die Nachweisanforderungen von DORA, NIS2 und ISO 27001
Unsere IoT- und SCADA-Umgebung kann für Sicherheitsmaßnahmen nicht einfach abgeschaltet werden; daher benötigten wir eine Risikobereitschaft, die zu unserer tatsächlichen Arbeitsweise passt. Sie haben diese gemeinsam mit uns definiert und anschließend unsere Reifegradstufe Schritt für Schritt von Stufe eins auf Stufe vier angehoben, ohne den Betrieb zu stören. Ihre monatlichen Angriffstests zeigen uns genau, wo wir als Nächstes Verbesserungen vornehmen müssen. Zudem haben sie unsere Passwörter anhand bekannter Datenlecks überprüft und sie netzwerkweit auditiert, wodurch die Anzahl der leicht zu erratenden Passwörter deutlich reduziert wurde. Stetige, praktische Fortschritte, die wir messen können.
Angesichts einer umfangreichen Infrastruktur und einer großen Menge an IoT benötigten wir eine Sicherheitslösung, die mit uns mitwächst. Das Unternehmen hat uns dabei geholfen, unseren Reifegrad Schritt für Schritt zu steigern. Wir betreiben zwar unsere eigene Phishing-Plattform, nutzen jedoch auch die des Unternehmens, da diese eine höhere Trefferquote erzielt, was das Bewusstsein der Nutzer deutlich gestärkt hat. Jeden Monat testen ihre Angriffe unsere Umgebung, und nach jedem Durchlauf liefert ihr red team einen Fahrplan, um uns widerstandsfähiger gegen Malware zu machen. Sie führen zudem Ransomware-Angriffe durch, wie sie in der Lebensmittelindustrie vorkommen, sodass wir uns auf reale Bedrohungen vorbereiten können.
Jedes Quartal bewerten sie unsere Cloud-Umgebungen und Microsoft 365, vergleichen sie mit Branchenstandards und greifen sie aktiv an, um realistische Angriffspfade aufzudecken. Im vergangenen Jahr gelangten zwei ihrer vier Angriffe bis zu unseren „Kronjuwelen“. Das war genau der ehrliche Test unserer Sicherheitsmaßnahmen – sowohl vor Ort als auch in der Cloud –, den wir benötigten. Was ich am meisten schätze, ist die Nachbereitung: Sie nehmen gemeinsam mit unseren IT-Partnern an den Besprechungen zum Bericht teil, sodass die Ergebnisse in konkrete Maßnahmen umgesetzt werden und der kontinuierliche Verbesserungsprozess tatsächlich in Gang kommt.
Für uns sind Compliance und das Vertrauen unserer Stakeholder von entscheidender Bedeutung. Die Plattform führt regelmäßige Tests durch und liefert detaillierte technische Berichte für unsere IT-Teams sowie maßgeschneiderte Berichte für unsere Stakeholder und Aufsichtsbehörden. Intern erhalten wir dadurch einen klaren Fahrplan für Verbesserungen; extern bietet sie die Sicherheit, die unsere Stakeholder und Aufsichtsbehörden erwarten. Wir waren wirklich beeindruckt davon, wie ausgeklügelt die Angriffe waren und wie oft sie unsere sensibelsten Daten erreichten. Es ist eine echte red team-Erfahrung, die kontinuierlich über ihre Plattform bereitgestellt wird und uns stets auf Trab hält.
CFO, Hersteller von Produkten für das Gesundheitswesen
IT Partner, Partner für die Lieferkette in der Lebensmittelindustrie
CISO, Pensionskasse
CISO, Finanzinstitut
Die Namen der Mandanten werden aus Gründen der Vertraulichkeit nicht genannt.
Nehmen Sie nicht nur unser Wort dafur
Das sagen unsere Kunden und darauf sind wir stolz.
Leidenschaft fur Sicherheit
- Multidisziplinäres Team: Reverse Engineers, ethische Hacker, IT-Auditoren und Entwickler.
- Mindestens 10 Jahre Erfahrung pro Teamleiter.
- Vollständig in den Niederlanden etabliert, Infrastruktur in Europa und ISO 27001-konform.
- Ausschließlich auf Offensive Security ausgerichtet.
- Starker Fokus auf Automatisierung und einzigartige Lösungen.

Sehen Sie, wie unsere Plattform funktioniert und Ihre Organisation sicherer macht.
Steven Visscher | Channel Partner Manager
Fullen Sie das Formular aus und wir melden uns bald fur ein Kennenlernen.