
Red Teaming
Realistische Angriffe auf Ihre Organisation, Prozesse und Menschen
Red Teaming
Red Teaming geht uber traditionelle Penetrationstests hinaus. Wir simulieren echte Angriffe auf Ihre gesamte Organisation.
Was wir testen
Kein red team-Test gleicht dem anderen
Ein red team-Test ist nur so aussagekräftig wie sein Realitätsbezug. Das bedeutet, dass er auf Ihr Unternehmen zugeschnitten sein muss und nicht auf einer Vorlage basieren darf.
Jedes CREDS-Projekt basiert auf drei Ausgangspunkten: Ihrem Risikoprofil, Ihren wichtigsten Vermögenswerten und den Angreifern, die tatsächlich gegen Unternehmen wie das Ihre aktiv sind. Ein regionales Krankenhaus sieht sich mit anderen Gegnern, anderen Motiven und anderen Techniken konfrontiert als ein Zahlungsinstitut oder ein Logistikunternehmen. Wir entwickeln die Szenarien auf der Grundlage dieser Realität.
In der Praxis bedeutet dies, dass wir gemeinsam ermitteln, welche Geschäftsprozesse und Ressourcen tatsächlich von Bedeutung sind, dass wir die Angreifer auswählen, deren Vorgehensweise es nachzuahmen lohnt, und dass wir deren Taktiken, Techniken und Vorgehensweisen rekonstruieren, anstatt eine Standard-Angriffskette durchzuspielen. Ihr Untersuchungsumfang, Ihre Risikotoleranz und Ihre Abbruchbedingungen werden vereinbart, bevor wir mit der Arbeit beginnen.
Ihr Risikoprofil
Wir konzentrieren uns auf jene Prozesse und Ressourcen, deren Kompromittierung tatsächlich Schaden anrichten würde, und nicht auf das, was am einfachsten zu testen ist.
Ihre Angreifer
In den Szenarien werden Gegner simuliert, die tatsächlich gegen Ihren Sektor vorgehen, wobei deren tatsächliche Taktiken, Techniken und Vorgehensweisen zum Einsatz kommen.
Ihre Kronjuwelen
Wir legen die Ziele von vornherein fest, damit das Ergebnis eine Frage beantwortet, die Ihnen tatsächlich am Herzen liegt.
Eine ganzheitliche Sicherheitsbewertung
Red Teaming unterscheidet sich erheblich von traditionellen Penetrationstests in Umfang und Ausfuhrung und umfasst technische, menschliche und organisatorische Aspekte.
Das Ergebnis eines Red-Team-Engagements geht uber einen Standardbericht hinaus; es umfasst eine detaillierte Roadmap fur die Behebung.
Ihre Einwände sind Teil der Prüfung, keine Ausnahme davon
Manche Anbieter beschränken sich bei ihren Prüfungen auf den Umfang Ihrer Sicherheitsmaßnahmen. Wir prüfen diese hingegen gründlich.
Bei jedem CREDS- und red team-Einsatz gehört die Umgehung Ihrer Verteidigungsmaßnahmen standardmäßig zum Leistungsumfang. Das bedeutet, die Endpunkt-Erkennung und -Reaktion zu umgehen, Netzwerk- und Perimeterkontrollen zu umgehen und – sofern vorhanden – unterhalb der Erkennungsschwelle Ihres SOC zu operieren.
Dies ist von Bedeutung, da ein Test, der Ihre Sicherheitsmaßnahmen umgeht, Ihnen keinerlei Aufschluss darüber gibt, ob diese funktionieren. Echte Angreifer beantragen keine Ausnahmegenehmigung. Wenn unsere Spezialisten Werkzeuge entwickeln können, die Ihr EDR nicht erkennt, sich seitlich bewegen können, ohne dass Ihre Überwachung einen Alarm auslöst, oder Ihre wertvollsten Daten erreichen können, während Ihr SOC still bleibt, dann ist das eine Erkenntnis, die Sie benötigen – und die Sie weder durch einen Scan noch durch einen begrenzten Penetrationstest erhalten können.
Auch wenn Ihre Kontrollen uns an Grenzen stoßen, ist dies ebenso wertvoll: Es ist ein belegter Nachweis dafür, dass sich die Investition auszahlt, was weitaus aussagekräftiger ist als ein Datenblatt des Anbieters.
So läuft ein red team-Auftrag ab
Unser Prozess ist kooperativ und strukturiert und orientiert sich an anerkannten Rahmenwerken, darunter die DNB-Rahmenwerke, MITRE ATT&CK und die Kill Chain. Jedes Projekt verläuft in vier Phasen.
- 01
Vorbereitung und Festlegung des Umfangs
Wir beginnen mit einer gemeinsamen Sitzung mit Ihrem Team. Gemeinsam legen wir die „Kronjuwelen“ fest, die in den Projektumfang fallenden Geschäftsprozesse, die als Vorbild dienenden Bedrohungsakteure, die Einsatzregeln sowie die Abbruchbedingungen. Sofern ein regulatorischer Rahmen gilt, wird die zuständige Aufsichtsbehörde ab diesem Zeitpunkt einbezogen.
- 02
Bedrohungsanalyse und Szenarioentwicklung
Wir sammeln Informationen über die für Ihre Branche relevanten Angreifer und rekonstruieren deren Taktiken, Techniken und Vorgehensweisen. Auf dieser Grundlage entwickeln wir Angriffsszenarien, die genau auf Ihre Umgebung und Ihr Risikoprofil zugeschnitten sind.
- 03
Ausführung
Unsere Angreifer versuchen, sich zunächst Zugang zu verschaffen, ihre Berechtigungen zu erweitern, sich seitlich in Richtung Ihrer wertvollsten Daten vorzuarbeiten und ihre Ziele zu verfolgen – und das alles, während sie Ihrem EDR, Ihren Netzwerkkontrollen und Ihrem SOC ausweichen. Jede Aktion wird in Echtzeit auf der Plattform protokolliert und dem MITRE ATT&CK zugeordnet.
- 04
Purple-Teaming und Abschluss
Wir setzen uns mit Ihrem Blue Team zusammen und gehen den Angriff Schritt für Schritt durch: Was wir getan haben, wann, was Sie bemerkt haben und was Ihnen entgangen ist. Sie erhalten den vollständigen Bericht, den Maßnahmenplan, die Analyse des Angriffspfads sowie die Liste der zu ergreifenden Maßnahmen. Soweit sinnvoll, unterstützen wir Sie bei den anschließenden Abhilfemaßnahmen.
Wer übernimmt welche Aufgaben während der Verlobungszeit?
An einem red team-Einsatz sind vier Gruppen beteiligt. Bevor Sie beginnen, ist es wichtig zu wissen, um welche Gruppen es sich handelt und wer befugt ist, den Test abzubrechen.
Red Team
Das Angriffsteam. CREDS-Operatoren unter der Leitung eines red team-Leiters mit mindestens zehn Jahren Erfahrung im Bereich red teaming. Sie arbeiten anhand der in der Phase der Bedrohungsanalyse erstellten Szenarien auf die vereinbarten Ziele hin.
Blaues Team
Ihre Verteidiger. Sie sind für die Erkennung und Reaktion in Ihren Netzwerken, Systemen und Anwendungen zuständig. Das Blue Team wird nicht über die Übung informiert, wodurch die Überprüfung Ihrer Erkennungsfähigkeiten unter realistischen Bedingungen erfolgt.
Team Weiß
Die Verbindung zwischen Rot und Blau. Sie besteht aus einer kleinen Gruppe von Mitarbeitern Ihrer Organisation sowie CREDS und wird über jede Maßnahme, die red team ergreift, informiert. Das weiße Team ist befugt, die Übung jederzeit zu starten, zu unterbrechen, zu genehmigen und zu beenden. Sofern ein regulatorischer Rahmen gilt, nimmt ein Vertreter der Verwaltungsbehörde an diesen Sitzungen teil.
Purple Team
Rot und Blau gemeinsam, nach der Übung. Das red team spielt den Angriff noch einmal ab, während Ihre Verteidiger das Gesehene rekonstruieren, sodass jedes Szenario zu konkreten Verbesserungen bei der Erkennung und Reaktion führt.
Geheimhaltung sorgt für die Realitätsnähe der Übung, und Kontrolle gewährleistet deren Sicherheit. Nur das weiße Team weiß, dass der Test läuft, und das weiße Team kann ihn jederzeit abbrechen.
Ein red team-Einsatz mit einer Plattform im Hintergrund
Die meisten red team-Projekte sind eine „Black Box“. Sie beauftragen den Test, warten mehrere Wochen und erhalten am Ende einen Bericht.
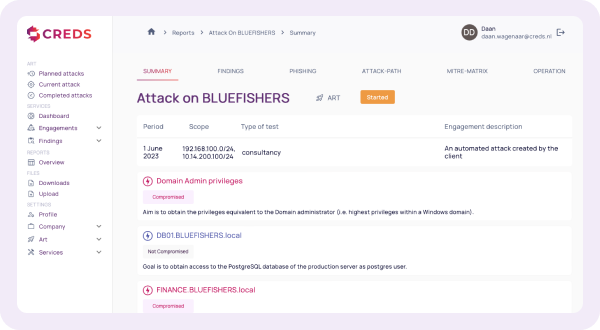
Unsere Mitarbeiter arbeiten mit der Plattform CREDS ART, die den Einsatz unterstützt. Alle Vorgänge der red team werden in Echtzeit erfasst, was sich sowohl während des Tests als auch im Anschluss darauf auf die Ergebnisse auswirkt.
Echtzeit-Befunde
Ihr „weißes“ Team erfährt von unseren Erkenntnissen unmittelbar, sobald wir sie gewinnen, und nicht erst Wochen später in Form eines Dokuments. Auf schwerwiegende Sicherheitslücken kann sofort reagiert werden, anstatt dass sie bis zur Abschlussbesprechung unerwähnt bleiben.
MITRE ATT&CK-Zuordnung
Jede von uns angewandte Technik wird protokolliert und dem ATT&CK-Framework zugeordnet, sodass Ihr Blue Team unsere Aktivitäten direkt mit seiner Erkennungsreichweite abgleichen kann.
Visualisierung des Angriffspfads
Der gesamte Weg vom ersten Zugriff bis hin zu den Kronjuwelen, Schritt für Schritt rekonstruiert, wodurch nicht nur das Endergebnis, sondern auch die eigentliche Ursache sichtbar wird.
Aufräumliste
Jedes Element, das wir in Ihrer Umgebung platzieren, wird bei seiner Erstellung protokolliert: Konten, Implantate, persistente Daten, Dateien, Konfigurationsänderungen. Bei Abschluss erhalten Sie eine vollständige, überprüfbare Liste, sodass nichts von uns zurückbleibt.
Compliance-Zuordnung
Die Ergebnisse werden den Kontrollrahmen zugeordnet, anhand derer Sie Bericht erstatten, nämlich NEN 7510, ISO 27001 und NIS2, sodass die Ergebnisse direkt in Ihre Prüfungs- und Berichtspflichten einfließen, ohne dass eine Umwandlung erforderlich ist.
Anschließende fortlaufende Validierung
Ein Framework-Test belegt Ihre Ausfallsicherheit zu einem bestimmten Zeitpunkt. ART kann zwischen den Einsätzen weiterhin Tests durchführen, sodass Sie wissen, ob die Korrekturmaßnahmen Bestand hatten und ob die nächste Änderung den von uns genutzten Pfad wieder geöffnet hat.
Ein Rahmen-Test zeigt Ihnen, wo Sie an diesem Tag standen. Die Plattform gibt Ihnen Aufschluss darüber, wo Sie für den Rest des Jahres stehen.
Die Ergebnisse lassen sich den Kontrollkriterien NEN 7510, ISO 27001 und NIS2 zuordnen, sodass ein Auftrag nach red team Belege liefert, die Ihre Wirtschaftsprüfer und Ihre Aufsichtsbehörde nutzen können – und nicht nur einen technischen Bericht, den anschließend jemand übersetzen muss.
Wer leitet Ihr Projekt?
Jedes CREDS- und red team-Projekt wird von einem red team-Projektleiter geleitet, der über mindestens zehn Jahre praktische Erfahrung im Bereich red teaming verfügt. Nicht zehn Jahre im Sicherheitsbereich, sondern zehn Jahre in der Durchführung offensiver Operationen.
Diese Leitung umfasst den gesamten Ablauf der Übung: die Konzeption des Szenarios, operative Entscheidungen während des Tests, die Kommunikation mit dem White-Team sowie die Nachbesprechung mit Ihrem Blue-Team und Ihrem Vorstand.
Hinter der Leitung steht ein interdisziplinäres Team, das speziell für Ihren Fall zusammengestellt wurde:
Aufklärungsspezialist
OSINT und Recherchen im Deep Web, um ein Bild davon zu erstellen, wie ein Angreifer Sie wahrnehmen würde.
Entwickler von Exploits
Erstellt die für das Szenario erforderlichen Tools, einschließlich Payloads, die darauf ausgelegt sind, Ihren spezifischen Verteidigungsstack zu umgehen.
Ethischer Hacker
Führt das Eindringen und die Bewegung durch Ihre Umgebung aus.
Reverse Engineering
Analysiert Ihre Kontrollmaßnahmen und die Malware-Techniken, die für Ihre Angreifer relevant sind.
Social Engineer
Prüft die menschliche Ebene, wo es das Szenario erfordert.
Zertifizierungen
Insgesamt verfügt das Team über die Zertifizierungen OSCP, OSEP und CRTE.
Aufträge pro Jahr
CREDS führt jährlich 10 bis 25 red team-Projekte durch.
Fairplay
Unser Ziel ist es nicht, die Übung zu gewinnen. Unser Ziel ist es vielmehr, möglichst viele verwertbare Erkenntnisse zu gewinnen.
Dies prägt unsere Arbeitsweise. Wir halten Ihr „White Team“ vom Beginn des Angriffs an auf dem Laufenden und unterstützen Sie durchgehend bei Ihrer Entscheidungsfindung. Wir passen uns im Laufe des Prozesses an: Sobald klar ist, dass Ihr Team Angriffe eines bestimmten Ausmaßes abwehrt, erkennt und darauf reagiert, steigern wir den Schwierigkeitsgrad und machen weiter – denn die wertvollsten Erkenntnisse gewinnen Sie genau dort, wo die Grenzen dessen liegen, was Sie derzeit bewältigen können.
Wir werden keine Abkürzung nehmen, die zwar zu einem spektakulären Ergebnis führt, Ihnen aber nichts beibringt. Und sollten wir Erfolg haben, besteht unsere Aufgabe nicht darin, dies zu feiern, sondern Ihnen genau zu zeigen, wie es funktioniert, damit dieser Weg nicht erneut beschritten wird.
Wahlen Sie Ihr Framework
Which framework applies depends on your sector and your regulator. If you are not sure which one fits, or whether you need a formal framework at all, that is the first conversation to have.
Advanced Red Teaming Framework
Ein Red-Teaming-Test gemaess dem Advanced Red Teaming Framework der DNB
TIBER
Ein Red-Teaming-Test gemaess dem TIBER-NL/EU Framework
ZORRO
Ein Red-Teaming-Test gemaess dem ZORRO Framework
DORA TLPT
Threat Lead Penetration Testing
CREDS Red Team
A tailored red team engagement outside any formal framework, for organisations that want the exercise without the regulatory process. Scope, duration and intensity built around your maturity.
Gold Teaming
The crisis management module within the ART framework. It extends an ART or TIBER engagement to your crisis management team, so the people who decide during an incident are tested alongside the people who detect it.
Was Sie erhalten
- Ein umfassender Bericht über das Projekt: Was wir getan haben, wann, wie weit wir gekommen sind und was uns daran gehindert hat
- Analyse des Angriffswegs vom ersten Zugriff bis zum Ziel
- Alle Techniken, die MITRE ATT&CK zugeordnet sind, zum direkten Vergleich mit Ihrer Erfassungsreichweite
- Ein priorisierter Maßnahmenplan zur Behebung von Mängeln, geordnet nach den Auswirkungen und nicht nach dem Schweregrad
- Ergebnisse, die den Kontrollgruppen NEN 7510, ISO 27001 und NIS2 zugeordnet wurden
- Eine vollständige Auflistung aller in Ihrer Umgebung platzierten Artefakte
- Eine purple teaming-Sitzung mit Ihrem Blue Team
- Eine Präsentation der Ergebnisse, die sich sowohl an Ihr technisches Team als auch an Ihren Vorstand richtet
Fragen zu red teaming
Inwiefern unterscheidet sich red teaming von einem Penetrationstest?
Ist unsere Organisation bereit für einen red team-Test?
Welches Framework benötigen wir: ART, TIBER, ZORRO oder DORA TLPT?
Versuchen Sie wirklich, unsere EDR und unsere SOC zu umgehen?
Ist es unbedenklich, dies in der Produktionsumgebung auszuführen?
Wer innerhalb unserer Organisation wird von dem Test erfahren?
Was ist purple teaming?
Wie lange dauert eine Verlobung?
Was ergibt sich daraus für NIS2, NEN 7510 oder ISO 27001?
Können wir den Test unterbrechen, sobald er begonnen hat?
Wer leitet das Projekt?
Erwägen Sie die Teilnahme an einer red team-Prüfung?
Ganz gleich, ob Sie einen formellen Rahmenauftrag oder eine maßgeschneiderte Maßnahme benötigen – der erste Schritt ist ein Gespräch über Ihr Risikoprofil und darüber, was Sie konkret herausfinden möchten.
Already tested? Die ART-Plattform keeps validating your defences between engagements.