
Fortgeschrittene Cyberangriffe, auf Abruf und auf Ihre Organisation zugeschnitten
Unser Team ethischer Hacker hat sein Wissen in ART gebündelt: eine Plattform, die Organisationen so angreift wie echte Kriminelle, bis hin zu den Kronjuwelen. Kein Scanner, sondern echte Angriffe.
Hauptmerkmale der CREDS-Plattform
- Fortgeschrittene Cyberangriffe mit minimalem Risiko
- Angriffspfade zu Ihren Kronjuwelen identifizieren
- Alle Angriffsphasen und -perspektiven abdecken
- Sofort starten ohne Installation
- Echtzeit-Einblicke und (Compliance-)Berichterstattung
- Purple Teaming und SOC-Training
- Kontinuierliche Verfugbarkeit und Wiederholbarkeit
Angriffsansatze innerhalb von CREDS ART


Externer Angriff
CREDS greift Ihre öffentliche IT-Infrastruktur und Cloud-Umgebung an.
Phishing-Kampagnen
Fortgeschrittene Phishing-E-Mails werden gesendet, um das Bewusstsein der Mitarbeiter zu testen.
Interner Angriff
CREDS greift an, als ob ein böswilliger Mitarbeiter internen Zugang hätte.
Malware-Eskalation
Jeden Monat werden neue Malware-Techniken angewandt, um die Widerstandsfahigkeit zu testen.
Cloud assessment
CREDS greift Ihre Cloud-Umgebungen so an, wie es ein Eindringling tun würde: Azure, Microsoft 365, Entra ID, AWS, GCP und StackIT, einschließlich der Verbindungen zu Ihrer On-Premises-Umgebung.
Kubernetes escalation
CREDS beginnt bei einem einzigen kompromittierten Pod und arbeitet sich nach außen: Workload-Isolation, RBAC, Registry und Lieferkette sowie Ausbruchspfade zum Host oder zur Control Plane.
Vom Angriffspfad zur Behebung, in einem Portal
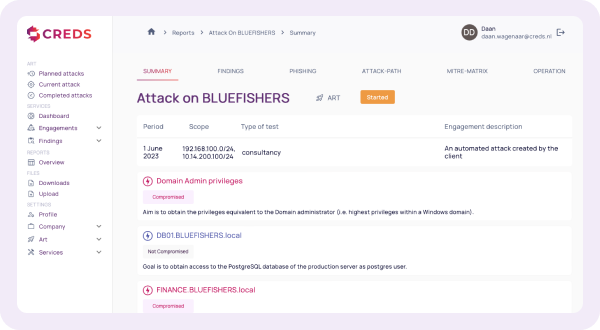
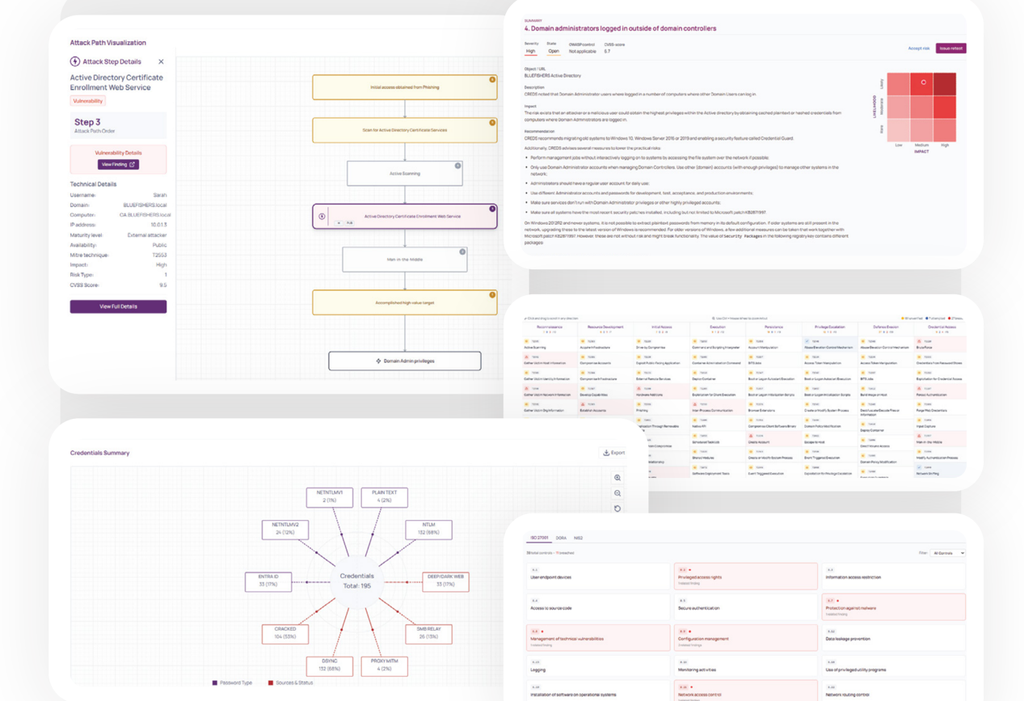
Jeder Angriff, den CREDS durchführt, landet im Portal, während er noch läuft, mit dem Kontext, den Ihr Team zum Handeln braucht.
- Echtzeit-Einblick in Angriffspfade, MITRE-ATT&CK-Mapping, geleakte Zugangsdaten, Feststellungen, Bereinigungslisten und angefragte Freigaben.
- Jede Feststellung lässt sich direkt untersuchen und anhand unserer Empfehlungen beheben. Sie können ein Risiko auch akzeptieren oder, wo möglich, die Wirksamkeit einer Maßnahme erneut bewerten lassen.
- Übergeben Sie Feststellungen direkt an Ihr Ticketsystem (Jira, ServiceNow, YouTrack und andere) oder an Ihre SIEM- und SOC-Lösung.
Jeder Angriff liefert drei Berichte
Jeder Bericht ist für ein anderes Publikum geschrieben, sodass derselbe Angriff Ihren Engineers, Ihrem Management und Ihren Auditoren dient.
- Detailed report: alle Feststellungen mit den technischen Details, die zur Behebung nötig sind.
- Client abstract: eine Management-Zusammenfassung ohne detaillierte Empfehlungen, nur mit den Kernpunkten, zur Weitergabe an interne und externe Stakeholder.
- Compliance report: aus Compliance-Sicht verfasst, bezogen auf die Control Frameworks, die Ihre Organisation verwendet.
Unsere IoT- und SCADA-Umgebung kann für Sicherheitsmaßnahmen nicht einfach abgeschaltet werden; daher benötigten wir eine Risikobereitschaft, die zu unserer tatsächlichen Arbeitsweise passt. Sie haben diese gemeinsam mit uns definiert und anschließend unsere Reifegradstufe Schritt für Schritt von Stufe eins auf Stufe vier angehoben, ohne den Betrieb zu stören. Ihre monatlichen Angriffstests zeigen uns genau, wo wir als Nächstes Verbesserungen vornehmen müssen. Zudem haben sie unsere Passwörter anhand bekannter Datenlecks überprüft und sie netzwerkweit auditiert, wodurch die Anzahl der leicht zu erratenden Passwörter deutlich reduziert wurde. Stetige, praktische Fortschritte, die wir messen können.
Angesichts einer umfangreichen Infrastruktur und einer großen Menge an IoT benötigten wir eine Sicherheitslösung, die mit uns mitwächst. Das Unternehmen hat uns dabei geholfen, unseren Reifegrad Schritt für Schritt zu steigern. Wir betreiben zwar unsere eigene Phishing-Plattform, nutzen jedoch auch die des Unternehmens, da diese eine höhere Trefferquote erzielt, was das Bewusstsein der Nutzer deutlich gestärkt hat. Jeden Monat testen ihre Angriffe unsere Umgebung, und nach jedem Durchlauf liefert ihr red team einen Fahrplan, um uns widerstandsfähiger gegen Malware zu machen. Sie führen zudem Ransomware-Angriffe durch, wie sie in der Lebensmittelindustrie vorkommen, sodass wir uns auf reale Bedrohungen vorbereiten können.
Jedes Quartal bewerten sie unsere Cloud-Umgebungen und Microsoft 365, vergleichen sie mit Branchenstandards und greifen sie aktiv an, um realistische Angriffspfade aufzudecken. Im vergangenen Jahr gelangten zwei ihrer vier Angriffe bis zu unseren „Kronjuwelen“. Das war genau der ehrliche Test unserer Sicherheitsmaßnahmen – sowohl vor Ort als auch in der Cloud –, den wir benötigten. Was ich am meisten schätze, ist die Nachbereitung: Sie nehmen gemeinsam mit unseren IT-Partnern an den Besprechungen zum Bericht teil, sodass die Ergebnisse in konkrete Maßnahmen umgesetzt werden und der kontinuierliche Verbesserungsprozess tatsächlich in Gang kommt.
Für uns sind Compliance und das Vertrauen unserer Stakeholder von entscheidender Bedeutung. Die Plattform führt regelmäßige Tests durch und liefert detaillierte technische Berichte für unsere IT-Teams sowie maßgeschneiderte Berichte für unsere Stakeholder und Aufsichtsbehörden. Intern erhalten wir dadurch einen klaren Fahrplan für Verbesserungen; extern bietet sie die Sicherheit, die unsere Stakeholder und Aufsichtsbehörden erwarten. Wir waren wirklich beeindruckt davon, wie ausgeklügelt die Angriffe waren und wie oft sie unsere sensibelsten Daten erreichten. Es ist eine echte red team-Erfahrung, die kontinuierlich über ihre Plattform bereitgestellt wird und uns stets auf Trab hält.
CFO, Hersteller von Produkten für das Gesundheitswesen
IT Partner, Partner für die Lieferkette in der Lebensmittelindustrie
CISO, Pensionskasse
CISO, Finanzinstitut
Die Namen der Mandanten werden aus Gründen der Vertraulichkeit nicht genannt.
Nehmen Sie nicht nur unser Wort dafur
Das sagen unsere Kunden und darauf sind wir stolz.
So schneidet CREDS im Vergleich ab



Sehen Sie, wie unsere Plattform funktioniert und Ihre Organisation sicherer macht.
Steven Visscher | Channel Partner Manager
Fullen Sie das Formular aus und wir melden uns bald fur ein Kennenlernen.
Fragen & Antworten
CREDS bietet automatisierte, kontinuierliche Sicherheitstests anstelle von einmaligen manuellen Penetrationstests. Unsere Technologie führt rund um die Uhr echte Angriffe durch, ohne Installation, während traditionelle Penetrationstests oft Monate dauern und nur eine Momentaufnahme liefern.
Ja, innerhalb der Grenzen, die Sie festlegen. Sie bestimmen den Umfang und pro Asset eine Risikobereitschaft, und ein Panic-Button stoppt jeden Angriff sofort. ART zeigt jeden aktiven freundlichen Virus und liefert eine Bereinigungsliste, falls Änderungen nötig waren. Unsere freundlichen Viren werden intern nach strengen Programmierrichtlinien entwickelt, unsere Architektur folgt dem Safe-to-fail-Prinzip, und wir greifen nie ohne unterzeichnete Autorisierung an.
Sie entscheiden, was getestet wird, wie weit ein Angriff gehen darf und wann er läuft. Umfang und Risikobereitschaft werden pro Asset festgelegt, bevor irgendetwas beginnt. Jeder aktive Angriff ist im Portal sichtbar, zusammen mit einer Bereinigungsliste aller vorgenommenen Änderungen. Der Panic-Button stoppt alle Aktivitäten sofort, falls erforderlich.
CREDS stellt einen kleinen Computer bereit, einen Intel NUC, den Sie für die Dauer des Einsatzes in Ihrem internen Netzwerk platzieren. Das Platzieren dieses Geräts ist das Einzige, was erforderlich ist: Auf Ihren Systemen wird keine Software installiert und es werden keine Agenten ausgerollt. Der Computer ist temporär und geht nach Abschluss des Einsatzes zurück.
CREDS ART führt eine breite Palette echter Cyberangriffe durch, darunter Ransomware, Phishing, SQL-Injection, Cross-Site-Scripting (XSS) und Advanced Persistent Threats (APT). Unsere Plattform nutzt aktuelle Angriffstechniken, die Hacker tatsächlich einsetzen.
Echtzeit-Einblick im CREDS ART-Portal, während der Angriff noch läuft, sowie drei Berichte. Der Detailed Report listet alle Feststellungen mit den technischen Details auf, die zur Behebung nötig sind. Das Client Abstract ist eine Management-Zusammenfassung der Kernpunkte, geschrieben zur Weitergabe an interne und externe Stakeholder. Der Compliance Report behandelt denselben Angriff bezogen auf die Control Frameworks, die Ihre Organisation verwendet.
Ja. Sobald Sie eine Feststellung behoben haben, können Sie den Angriff erneut ausführen lassen, um zu bestätigen, dass der Angriffspfad geschlossen ist. Retests sind inbegriffen und Sie können sie jederzeit ausführen, so oft Sie möchten. Nicht alle Feststellungen lassen sich erneut testen, nur solche, die nicht von einem bestimmten Angriffspfad abhängen.
CREDS ART identifiziert Sicherheitsrisiken, berichtet darüber und übersetzt sie in konkrete Maßnahmen, mit Ergebnissen, die Sie direkt den Anforderungen von DORA, NIS2 und ISO 27001 zuordnen können. So zeigen Sie, dass Sie strukturell testen und Risiken steuern. CREDS ART unterstützt Ihre Compliance, es zertifiziert sie nicht.
Alle Daten aus Ihren Angriffen werden in der EU gehostet. CREDS selbst ist nach ISO 27001 zertifiziert. Unsere Trust-Center-Seite listet die Zertifizierungen auf, die wir halten, und das zugrunde liegende Control Framework ist auf Anfrage erhältlich. Alle Daten des Angriffs werden innerhalb von zwei Wochen nach Übergabe des Berichts gelöscht. Der Bericht selbst bleibt erhalten, auf Wunsch kann auch der Bericht gelöscht werden.
Nein. CREDS ART übernimmt kontinuierliche, wiederholbare Tests im großen Maßstab, sodass Ihre Basislinie zwischen den Einsätzen aktuell bleibt. Für einzigartige Systeme, komplexe Anwendungen oder szenariobasiertes Red Teaming ergänzen unsere Spezialisten manuelle Tests. Unsere Seiten zu Red Teaming und Webanwendungstests beschreiben diese Arbeit.
Ein Schwachstellenscanner meldet mögliche Schwachstellen. CREDS ART nutzt sie tatsächlich aus und verkettet sie zu Angriffspfaden, sodass Sie sehen, was ein Angreifer wirklich erreichen kann. Breach-and-Attack-Simulation-Tools (BAS) ahmen lediglich das Verhalten von Angreifern nach, während CREDS ART echte Angriffe durchführt.
Nein, CREDS ist für Organisationen jeder Größe geeignet. Unsere Plattform skaliert mit Ihrer Infrastruktur und Ihren Anforderungen. Ob Sie ein KMU oder ein großes Unternehmen sind, CREDS bietet passende Sicherheitstests für Ihre Situation.
Sie können innerhalb weniger Tage mit CREDS starten. Unsere Plug-and-Play-Plattform erfordert keine Softwareinstallation und keine komplexe Konfiguration. Nach einem kurzen Onboarding und der Festlegung des Umfangs können Sie sofort mit dem Testen beginnen.
CREDS bietet Purple Teaming mit verschiedenen Reifegraden, bei dem Ihr SOC-Team von realistischen Angriffsszenarien lernt. Durch das Ausführen echter Angriffe verbessert Ihr Team seine Erkennungs- und Reaktionsfähigkeiten strukturell und ist besser auf tatsächliche Bedrohungen vorbereitet.