Bieten Sie echte Angriffstests unter Ihrer eigenen Marke an
CREDS ART ist die automatisierte red teaming-Plattform, die von Ethical Hackern entwickelt wurde. Ihre Kunden erhalten einen Nachweis über ihre Widerstandsfähigkeit. Sie verdienen doppelt: am Test und an den anschließenden Arbeiten.
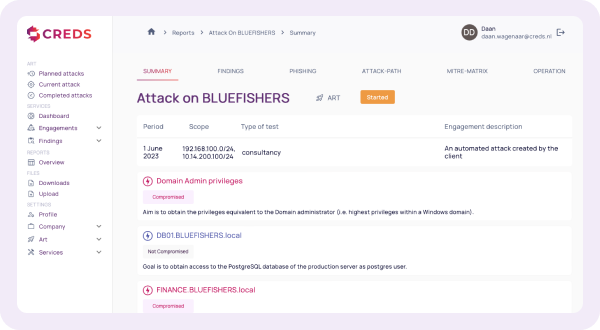
- Basierend auf und mandantenfähig
- Innerhalb von zwei Tagen verfügbar
- Keine Agenten, keine Installationen
- Seit 2019 mit Sitz in Utrecht
Die Chance für MSPs
Ihre Kunden müssen ihre Belastbarkeit unter Beweis stellen. Ein Test pro Jahr reicht nicht aus.
NIS2 & DORA
verlangen nachweisbare Widerstandsfähigkeit. Auch die Partner in der Lieferkette und die Prüfer verlangen entsprechende Nachweise.
2–3 Wochen
für einen einzelnen manuellen Penetrationstest. Gute Penetrationstester sind rar und teuer.
1× pro Jahr
So oft lässt sich der durchschnittliche Kunde – im besten Fall – testen. Dazwischen weiß niemand, wie es um ihn steht.
Die Lücke, die Sie schließen können
Ihre Kunden benötigen einen Partner, der kontinuierlich nachweisen kann, dass ihre Sicherheitsmaßnahmen funktionieren. Sie sind bereits dieser Partner: Sie betreuen deren IT und kennen deren Umgebung. CREDS ART ergänzt dies um offensive Sicherheitsmaßnahmen – unter Ihrer eigenen Marke –, ohne dass Sie Penetrationstester einstellen müssen.
Heute
Mit CREDS ART
Ein Test pro Jahr, dann monatelang im Ungewissen
Kontinuierliche Tests nach Bedarf: wöchentlich, monatlich oder nach jeder Änderung
Wochenlanges Warten auf einen Bericht
Befunde im Portal, während der Angriff noch andauert
Eine Liste von hundert theoretischen Risiken
Nur das, was tatsächlich verwertbar ist, mit dem Weg zu den Kronjuwelen
Penetrationstest ausgelagert: Auftraggeber und Nachbereitungsarbeiten gehen verloren
Sie behalten den Kunden, die Kontrolle und die Behebungsmaßnahmen
Verdienen Sie doppelt so viel
Jeder Test verursacht Arbeitsaufwand. Jede Korrektur führt zu einem neuen Test.
- 1
Test
ART greift Ihren Kunden unter Ihrer Marke an
Rand auf dem Scan - 2
Bericht
Ergebnisse mit konkreten Abhilfemaßnahmen
Sie sind der Berater - 3
Beheben
Ihr Team führt Patches durch, erhöht die Sicherheit und nimmt Neukonfigurationen vor
Abrechnungsfähige Folgearbeiten - 4
Wiederholungsprüfung
Der Nachweis, dass das Problem behoben ist, und der nächste Zyklus
Wiederkehrende Umsätze
Der Bericht gibt Ihnen genau an, was behoben werden muss. Diese Aufgabe obliegt Ihnen.
Was dies für Ihr Unternehmen bedeutet
Wiederkehrende Umsätze
Eine Jahreslizenz pro Kunde: Jahr für Jahr planbar.
Eine Erweiterung, kein Ersatz
ART ergänzt Ihr bestehendes Sicherheitsangebot: SOC, EDR oder einen Partner für Penetrationstests.
Ihre Marke vom ersten Tag an
Powered by und mandantenfähig: Alle Ihre Kunden in einem Portal, unter Ihrem eigenen Namen.
Compliance-Partner
Unterstützen Sie Ihre Kunden bei der Beschaffung von Belegen für NIS2, DORA und ISO 27001.
Engere Kundenbeziehungen
Sie sind der Partner, der Taten statt bloßer Versprechungen liefert.
Raum für Wachstum
Von Bronze bis Gold – und von einer Untersuchung pro Jahr zu einem regelmäßigen Rhythmus.
Warum Ihr Kunde kauft
Taten statt Versprechungen.
Nachweise für Wirtschaftsprüfer und Aufsichtsbehörden
Ein Konformitätsbericht zur Unterstützung von NIS2, DORA und ISO 27001.
Besichtigung der Kronjuwelen
Welche Schwachstellen ein Angreifer tatsächlich miteinander verknüpfen würde, um an kritische Systeme zu gelangen.
Auf aktuelle Bedrohungen getestet
Es kommen ständig neue Schadprogramme und Angriffstechniken hinzu.
Kein Lärm, maximale Wirkung
Nur Erkenntnisse, die tatsächlich nutzbar sind. Beheben Sie das, worauf es ankommt.
Maßgeschneiderte Angriffe
Abgestimmt auf die jeweilige Branche, die Systeme und die wahrscheinlichsten Angreifer.
Testen Sie häufiger – ganz unkompliziert
Wöchentlich, monatlich oder nach jeder größeren Änderung. Keine Vermittler.
Drei Berichte, ein Paket
VORSTAND · Zusammenfassung
Risiken und Prioritäten auf einen Blick
TECHNIK · Technischer Bericht
Grundursache, Risikobewertung und schrittweise Behebung
COMPLIANCE · Compliance report
Strukturierte Belege für NIS2, DORA und ISO 27001
Angriffspfade, MITRE ATT&CK-Zuordnung, durchgesickerte Anmeldedaten und ein Bereinigungsprotokoll. Integrationen mit Jira, ServiceNow, YouTrack und SIEM.
Was Sie von uns erhalten
FÜR SIE · Der Partner
- Ein engagierter Partnermanager
- Vertriebsunterstützung: Demos, Angebote und Fragen zur Preisgestaltung
- Unser red team als Zweitoption bei komplexen Befunden
- Quartalsrückblick: Auftragsbestand, Ergebnisse, nächste Kunden
- Vertriebs- und Marketingmaterial unter Ihrer eigenen Marke
- Jeden Monat neue Angriffstechniken
FÜR IHREN KUNDEN · Der Endkunde
- Befunde im Portal während des Angriffs
- Eindeutige Anweisungen zur Behebung der Mängel für jeden einzelnen Befund
- Ein erneuter Test, der belegt, dass das Problem behoben ist
- Drei Berichte: Vorstand, Technik und Wirtschaftsprüfer
- Risikokontrolle: Geltungsbereich, Panikknopf und Bereinigungsprotokoll
INTEGRATIONEN · In Ihrem Arbeitsablauf
- Ergebnisse direkt in Ihr Ticketingsystem
- Jira, ServiceNow und YouTrack
- SIEM-Integration
- Weitere Integrationen auf Anfrage
Was wir von unseren Partnern erwarten
Eine Partnerschaft ist eine wechselseitige Angelegenheit.
Ein fest zugewiesener Ansprechpartner
Ein kaufmännischer Ansprechpartner und ein technischer Ansprechpartner.
Zunächst die Autorisierung des Mandanten
Eine unterzeichnete Einwilligungs- und Haftungsfreistellungserklärung von jedem Endkunden vor dem ersten Einsatz.
Registrieren Sie Ihre Geschäfte
Im Partnerportal. Sie erhalten den zusätzlichen Rabatt, und wir treten niemals in Konkurrenz zu Ihnen.
Fairplay
Halten Sie einen fairen Verkaufspreis ein, begleichen Sie Rechnungen pünktlich (eine Voraussetzung für Ihren Statusrabatt) und nehmen Sie an der vierteljährlichen Überprüfung teil.
Entwickelt von Ethical Hackern, geschätzt von denen, die sich keine Fehler leisten können
- Niederländisches Unternehmen für offensive Sicherheit mit Sitz in Utrecht seit 2019
- Gründer Ralf Bardoel stammt aus dem Bereich Sicherheit bei KPMG
- 7 Jahre red teaming und Penetrationstests
Pensionsfonds
Verwaltung des Vermögens von Millionen Niederländern
Große Wirtschaftsprüfungsgesellschaften
Sie verkaufen Vertrauen und gehen keinerlei Risiken mit Kundendaten ein
Behörden der niederländischen Zentralregierung
Bereitstellung wichtiger Dienstleistungen für die Bürger
Etablierte niederländische MSPs
Lieferung von ART an ihre Endkunden unter deren eigener Marke
Häufig gestellte Fragen
Ist es unbedenklich, echte Angriffe auf die Systeme meiner Kunden durchzuführen?
Muss ich bei meinen Kunden etwas installieren?
Inwiefern unterscheidet sich dies von einem Schwachstellenscanner?
Ich habe bereits einen Partner für SOC, EDR oder Penetrationstests. Ist dies geeignet?
Wem gehört die Kundenbeziehung?
Hilft dies meinen Kunden mit den Modellen NIS2, DORA und ISO 27001?
Wie schnell kann ich anfangen?
Was kostet das?