
Nous aidons les organisations a tester leur resilience numerique
CREDS est une entreprise néerlandaise de sécurité offensive, installée à Utrecht depuis 2019. Nous montrons aux organisations ce qui se passerait réellement en cas d'attaque, en les attaquant nous-mêmes, en toute sécurité et sous contrôle. Nous prouvons quelles faiblesses peuvent réellement être exploitées pour atteindre vos joyaux de la couronne et comment les corriger.
Pour les organisations qui savent que la securite va au-dela d'un pare-feu
CREDS est la pour chaque organisation qui veut s'assurer que sa securite numerique fonctionne bien. Pour les responsables IT, les specialistes en securite et les employes de conformite.
Ce que vous pouvez attendre de nos solutions de securite intelligentes



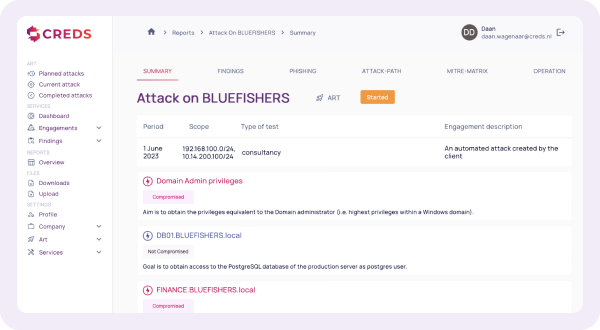
Attaques avancées, pas de simulations
Testez votre sécurité avec les scénarios qu'utilisent de vrais attaquants, y compris ransomware et phishing.

Apercu direct des vulnerabilites
Les rapports en temps reel montrent ou vous etes a risque.

Toujours disponible sans installation
Plateforme Plug & Play sans agents logiciels ni ressources IT.

Conforme aux lois et reglementations
Support DORA, NIS2 et ISO27001.

Formation pour votre equipe SOC
Purple teaming sur mesure: votre detection et reponse s'ameliorent structurellement.

Economies de temps et de couts
Pas de tests de pénétration manuels, de conseil couteux ou de temps d'attente.
Que se passe-t-il si vous ne faites rien?
Si vous ne voyez que les attaques évidentes, vous restez aveugle aux vraies. Les scanners et les tests ponctuels révèlent l'évident, tandis que les chemins qu'emprunte un véritable attaquant restent cachés. Le paysage actuel des menaces, la rapidité des développements de l'IA et le durcissement des exigences de conformité appellent une approche plus approfondie, qui exécute toutes les phases d'une attaque.
Pourquoi agir maintenant ?
- Sachez quelles faiblesses sont réellement exploitables, et pas seulement théoriques
- Testez en continu plutôt qu'une fois par an
- Validez que votre détection et votre réponse fonctionnent vraiment
- Prouvez votre résilience à vos clients, assureurs et auditeurs
- Réduisez le coût et les délais des tests de sécurité
- Répondez aux exigences de preuve de DORA, NIS2 et ISO 27001
Nos environnements IoT et SCADA ne peuvent pas être simplement mis hors service pour les interventions de sécurité ; nous avions donc besoin d’une appétence au risque adaptée à notre mode de fonctionnement réel. Ils l’ont définie avec nous, puis ont fait progresser notre maturité étape par étape, du niveau un au niveau quatre, sans perturber la production. Leurs simulations d’attaques mensuelles nous indiquent précisément les prochains points à améliorer. Ils ont également vérifié nos mots de passe par rapport aux fuites de données connues et les ont contrôlés sur l’ensemble de notre réseau, ce qui a considérablement réduit le nombre de mots de passe faciles à deviner. Des progrès constants et concrets que nous pouvons mesurer.
Avec une infrastructure de grande envergure et un volume important de IoT, nous avions besoin d’une solution de sécurité capable d’évoluer au même rythme que nous. Ils nous ont aidés à améliorer notre niveau de maturité étape par étape. Nous exploitons notre propre plateforme de simulation d’hameçonnage, mais nous utilisons également la leur, car elle offre un taux de détection plus élevé, ce qui a véritablement renforcé la sensibilisation des utilisateurs. Chaque mois, leurs attaques testent notre environnement, et après chaque cycle, leur solution red team nous fournit une feuille de route pour nous rendre plus résilients face aux logiciels malveillants. Ils simulent également des attaques par ransomware courantes dans le secteur agroalimentaire, ce qui nous permet de nous préparer à des menaces réelles.
Chaque trimestre, ils évaluent nos environnements cloud et Microsoft 365, les comparent aux normes du secteur et les soumettent à des attaques ciblées afin de mettre au jour des vecteurs d’attaque réalistes. L’année dernière, deux de leurs quatre attaques ont atteint nos actifs les plus précieux. C’était exactement le test rigoureux de nos mesures de sécurité, on-premise et dans le cloud, dont nous avions besoin. Ce que j’apprécie le plus, c’est le suivi : ils participent aux discussions sur le rapport aux côtés de nos partenaires informatiques, de sorte que les conclusions se traduisent par des actions concrètes et que l’amélioration continue puisse réellement s’enclencher.
Pour nous, la conformité et la confiance de nos parties prenantes sont essentielles. Leur plateforme effectue des tests fréquents et fournit des rapports techniques détaillés à nos équipes informatiques, ainsi que des rapports sur mesure destinés à nos parties prenantes et aux autorités de contrôle. En interne, cela nous offre une feuille de route claire en matière d’amélioration ; en externe, cela apporte l’assurance attendue par nos parties prenantes et nos autorités de contrôle. Nous avons été véritablement impressionnés par le niveau de sophistication des attaques et par la fréquence à laquelle elles ont atteint nos actifs les plus précieux. C’est une véritable expérience red team, proposée en continu via leur plateforme, qui nous permet de rester vigilants.
CFO, entreprise spécialisée dans la fabrication de produits de santé
IT Partner, partenaire de la chaîne d'approvisionnement du secteur agroalimentaire
CISO, fonds de pension
CISO, établissement financier
Les noms des clients ne sont pas divulgués pour des raisons de confidentialité.
Ne nous croyez pas sur parole
C'est ce que disent nos clients et nous en sommes fiers.
Passion pour la securite
- Équipe multidisciplinaire : reverse engineers, hackers éthiques, auditeurs IT et développeurs.
- Minimum 10 ans d'expérience par chef d'équipe.
- Entièrement établi aux Pays-Bas, infrastructure en Europe et conforme ISO 27001.
- Exclusivement axé sur la sécurité offensive.
- Fort accent sur l'automatisation et les solutions uniques.

Voyez comment notre plateforme fonctionne et rend votre organisation plus sure.
Steven Visscher | Channel Partner Manager
Remplissez le formulaire et nous vous contacterons bientot pour une prise de contact.