Proposez des tests d'attaque réels sous votre propre marque
CREDS ART est la plateforme automatisée red teaming développée par des hackers éthiques. Vos clients obtiennent la preuve de leur résilience. Vous en tirez un double bénéfice : grâce au test et grâce au travail qui s'ensuit.
- Propulsé par et multi-locataires
- Disponible sous deux jours
- Pas d'agents, pas d'installations
- Implantée à Utrecht depuis 2019
Une opportunité pour les MSP
Vos clients doivent prouver leur résilience. Un test par an ne suffit pas.
NIS2 et DORA
exigent une résilience démontrable. Les partenaires de la chaîne d'approvisionnement et les auditeurs souhaitent eux aussi en avoir la preuve.
2 à 3 semaines
pour un seul test d'intrusion manuel. Les bons testeurs d'intrusion sont rares et coûteux.
1 fois par an
C'est la fréquence à laquelle un client moyen se fait dépister, dans le meilleur des cas. Entre-temps, personne ne sait où il en est.
Le vide que vous pouvez combler
Vos clients ont besoin d'un partenaire capable de leur démontrer en permanence l'efficacité de leur système de sécurité. Vous êtes déjà ce partenaire : vous gérez leur infrastructure informatique et connaissez leur environnement. CREDS ART y ajoute une dimension de sécurité offensive, sous votre propre marque, sans que vous ayez à recruter de testeurs d'intrusion.
Aujourd'hui
Avec CREDS ART
Un examen par an, puis des mois d'incertitude
Tests continus et à la demande : hebdomadaires, mensuels ou après chaque modification
Des semaines d'attente pour un rapport
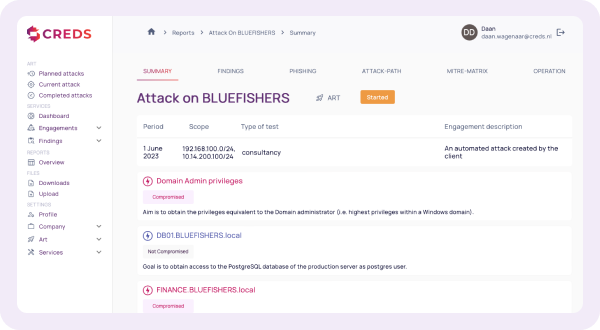
Constatations sur le portail alors que l'attaque est toujours en cours
Une liste d'une centaine de risques théoriques
Uniquement ce qui est réellement exploitable, avec la voie menant aux joyaux de la couronne
Test d'intrusion externalisé : le client et le suivi s'en vont
C'est vous qui conservez le client, le contrôle et les travaux de remise en état
Gagnez deux fois plus
Chaque test engendre du travail. Chaque correction donne lieu à un nouveau test.
- 1
Test
ART s'en prend à votre client, sous votre marque
Marge sur le scan - 2
Rapport
Conclusions accompagnées de mesures correctives concrètes
C'est vous le conseiller - 3
Remédier à
Votre équipe applique des correctifs, renforce la sécurité et procède à des reconfigurations
Travaux de suivi facturables - 4
Nouveau test
Preuve que le problème est résolu et passage au cycle suivant
Chiffre d'affaires récurrent
Le rapport vous indique précisément ce qu'il faut corriger. C'est à vous de vous en charger.
Ce que cela signifie pour votre entreprise
Chiffre d'affaires récurrent
Une licence annuelle par client : un coût prévisible, année après année.
Un complément, et non un remplacement
ART vient renforcer votre offre de sécurité existante : SOC, EDR ou un partenaire spécialisé dans les tests d'intrusion.
Votre marque dès le premier jour
Solution hébergée et multi-locataires : tous vos clients sur un seul portail, sous votre propre nom.
Partenaire en matière de conformité
Aidez vos clients à rassembler les pièces justificatives pour les modèles NIS2, DORA et ISO 27001.
Des relations plus solides avec les clients
Vous êtes le partenaire qui tient ses engagements, et ne se contente pas de faire des promesses.
Une marge de progression
Du bronze à l'or, et d'un examen par an à un rythme régulier.
Pourquoi votre client achète-t-il ?
Des faits plutôt que des promesses.
Éléments probants à l'intention des auditeurs et des autorités de régulation
Un rapport de conformité concernant les modèles NIS2, DORA et ISO 27001.
Visite des joyaux de la couronne
Quelles sont les vulnérabilités qu'un pirate exploiterait effectivement de manière enchaînée pour accéder à des systèmes critiques ?
Testé face aux menaces actuelles
De nouveaux logiciels malveillants et de nouvelles techniques d'attaque sont ajoutés en permanence.
Aucun bruit, un impact maximal
Uniquement les conclusions qui sont réellement exploitables. Concentrez-vous sur ce qui compte vraiment.
Attaques ciblées
En fonction du secteur, des systèmes et des attaquants les plus probables.
Effectuez des tests plus souvent, en toute simplicité
Chaque semaine, chaque mois ou après chaque modification importante. Sans intermédiaire.
Trois rapports, un seul envoi
CONSEIL D'ADMINISTRATION · Résumé analytique
Aperçu des risques et des priorités
INGÉNIERIE · Rapport technique
Cause première, niveau de risque et mesures correctives étape par étape
CONFORMITÉ · Compliance report
Données structurées concernant les séquences NIS2, DORA et ISO 27001
Vues d'attaque, mappage MITRE ATT&CK, identifiants divulgués et journal de nettoyage. Intégrations avec Jira, ServiceNow, YouTrack et SIEM.
Ce que nous vous proposons
POUR VOUS · Le partenaire
- Un responsable des partenariats dédié
- Assistance commerciale : démonstrations, propositions commerciales et questions relatives aux tarifs
- Notre red team en deuxième intention pour les cas complexes
- Bilan trimestriel : carnet de commandes, résultats, prochains clients
- Supports de vente et de marketing sous votre propre marque
- De nouvelles techniques d'attaque chaque mois
POUR VOTRE CLIENT · Le client final
- Constatations relatives au portail pendant l'attaque
- Des consignes de correction claires pour chaque constatation
- Un nouveau test qui prouve que le problème est résolu
- Trois rapports : celui du conseil d'administration, celui des services techniques et celui des commissaires aux comptes
- Maîtrise des risques : champ d'application, bouton d'urgence et journal de nettoyage
INTÉGRATIONS · Dans votre flux de travail
- Intégration directe des résultats dans votre système de gestion des tickets
- Jira, ServiceNow et YouTrack
- Intégration de SIEM
- Autres intégrations sur demande
Ce que nous attendons de nos partenaires
Un partenariat repose sur une relation réciproque.
Un responsable de partenariat dédié
Un responsable commercial et un interlocuteur technique.
L'autorisation du client avant tout
Une autorisation et une clause de décharge signées par chaque client final avant la première intervention.
Enregistrez vos transactions
Sur le portail des partenaires. Vous bénéficiez d'une remise supplémentaire, et nous ne sommes jamais en concurrence avec vous.
Fair-play
Veillez à pratiquer un prix de vente équitable, réglez vos factures dans les délais (condition indispensable pour bénéficier de votre remise de statut) et participez à l'évaluation trimestrielle.
Conçu par des hackers éthiques, il bénéficie de la confiance de ceux qui ne peuvent se permettre aucune erreur
- Entreprise néerlandaise spécialisée dans la sécurité offensive, implantée à Utrecht depuis 2019
- Le fondateur, Ralf Bardoel, est issu du pôle Sécurité de KPMG
- 7 ans de red teaming et de tests d'intrusion
Fonds de pension
La gestion du patrimoine de millions de Néerlandais
Grands cabinets d'expertise comptable
Ils misent sur la confiance et ne prennent aucun risque avec les données de leurs clients
Organismes de l'État central néerlandais
Fournir des services essentiels aux citoyens
Fournisseurs de services gérés (MSP) néerlandais bien établis
Fournir le produit ART à leurs clients finaux sous leur propre marque
Foire aux questions
Est-il sans danger de lancer de véritables attaques sur les systèmes de mes clients ?
Dois-je installer quelque chose chez mes clients ?
En quoi cela diffère-t-il d'un outil de détection des vulnérabilités ?
Je dispose déjà d'un partenaire spécialisé dans les tests d'intrusion de type SOC ou EDR. Est-ce que cela convient ?
À qui revient la responsabilité de la relation client ?
Cela aide-t-il mes clients utilisant les modèles NIS2, DORA et ISO 27001 ?
Dans quel délai puis-je commencer ?
Combien cela coûte-t-il ?