
Red Teaming
Attaques realistes sur votre organisation, processus et personnes
Red Teaming
Le Red Teaming va au-dela des tests de pénétration traditionnels. Nous simulons de vraies attaques sur l'ensemble de votre organisation.
Ce que nous testons
Il n'y a pas deux tests red team identiques
La valeur d'un test red team dépend entièrement de son réalisme. Cela signifie qu'il doit être conçu en fonction de votre organisation, et non à partir d'un modèle prédéfini.
Chaque mission CREDS repose sur trois éléments : votre profil de risque, vos actifs stratégiques et les acteurs malveillants qui menent réellement des actions contre des organisations telles que la vôtre. Un hôpital régional est confronté à des adversaires, des motivations et des techniques différentes de celles d’un établissement de paiement ou d’un opérateur logistique. Nous élaborons nos scénarios en fonction de cette réalité.
Concrètement, cela signifie que nous déterminons ensemble quels processus métier et quels actifs sont réellement importants, que nous sélectionnons les acteurs malveillants qu’il convient d’imiter, et que nous reconstituons leurs tactiques, techniques et procédures plutôt que de suivre une chaîne d’attaque standard. Le périmètre de l’intervention, votre tolérance au risque et vos conditions d’arrêt sont convenus avant le début de toute opération.
Votre profil de risque
Nous concentrons nos efforts sur les processus et les actifs dont la compromission aurait des conséquences réelles, et non sur ce qui est le plus facile à tester.
Vos acteurs malveillants
Ces scénarios reproduisent les actions d'adversaires réellement actifs contre votre secteur, en utilisant leurs véritables tactiques, techniques et procédures.
Vos joyaux de la couronne
Nous convenons d'emblée des objectifs, afin que le résultat réponde à une question qui vous tient réellement à cœur.
Une evaluation de securite holistique
Le red teaming differe significativement des tests de penetration traditionnels dans sa portee et son execution.
Le resultat d'un engagement de red team va au-dela d'un rapport standard; il comprend une feuille de route detaillee.
Vos moyens de défense font partie intégrante de l'épreuve, et non une exception à celle-ci
Certains prestataires limitent leur champ d'intervention à vos contrôles de sécurité. Nous, nous les intégrons à notre approche.
Dans chaque opération de type CREDS red team, le contournement de votre infrastructure défensive est inclus par défaut. Cela implique de contourner les systèmes de détection et de réponse au niveau des terminaux, d’échapper aux contrôles réseau et périmétriques et, le cas échéant, d’opérer en dessous du seuil de détection de votre SOC.
Cela est important car un test qui contourne vos contrôles ne vous permet pas de savoir s’ils fonctionnent. Les véritables adversaires ne demandent pas de dérogation. Si nos opérateurs parviennent à développer des outils que votre EDR ne détecte pas, à se déplacer latéralement sans que votre système de surveillance ne déclenche d’alerte, ou à atteindre vos actifs les plus précieux alors que votre SOC reste silencieux, il s’agit là d’une information dont vous avez besoin et que vous ne pouvez pas obtenir à partir d’un scan ou d’un test d’intrusion ciblé.
Lorsque vos contrôles nous bloquent, cela a tout autant de valeur : c'est la preuve concrète que l'investissement porte ses fruits, ce qui est bien plus probant qu'une fiche technique fournie par un fournisseur.
Déroulement d'une mission red team
Notre processus est collaboratif et structuré ; il s'appuie sur des référentiels reconnus, notamment les référentiels DNB, MITRE ATT&CK et la « Kill Chain ». Chaque mission se déroule en quatre phases.
- 01
Préparation et définition du périmètre
Nous commençons par une réunion conjointe avec votre équipe. Ensemble, nous identifions les « joyaux de la couronne », les processus métier concernés, les acteurs malveillants à prendre pour modèles, les règles d'engagement et les conditions d'arrêt. Lorsqu'un cadre réglementaire s'applique, l'autorité de contrôle compétente est associée dès cette étape.
- 02
Renseignements sur les menaces et conception de scénarios
Nous recueillons des renseignements sur les adversaires pertinents pour votre secteur et analysons leurs tactiques, techniques et procédures. À partir de là, nous élaborons des scénarios d'attaque adaptés à votre environnement et à votre profil de risque.
- 03
Exécution
Nos opérateurs tentent d'obtenir un premier accès, étendent leurs privilèges, se déplacent latéralement vers vos actifs les plus précieux et mettent en œuvre leurs objectifs, tout en contournant votre EDR, vos contrôles réseau et votre SOC. Chaque action est enregistrée en temps réel sur la plateforme et mise en correspondance avec MITRE ATT&CK.
- 04
Exercices « Purple Team » et clôture
Nous nous réunissons avec votre équipe « bleue » et passons en revue l'attaque étape par étape : ce que nous avons fait, à quel moment, ce que vous avez constaté et ce qui vous a échappé. Vous recevez le rapport complet, la feuille de route des mesures correctives, l'analyse du cheminement de l'attaque et la liste des actions de remédiation. Le cas échéant, nous vous accompagnons dans les travaux de remédiation qui s'ensuivent.
Qui s'occupe de quoi pendant les fiançailles ?
Une mission red team implique quatre groupes. Avant de commencer, il est important de savoir qui est qui et qui a le pouvoir d'interrompre le test.
Red Team
L'équipe d'attaque. Des opérateurs CREDS, dirigés par un responsable red team justifiant d'au moins dix ans d'expérience en red teaming. Ils œuvrent à la réalisation des objectifs convenus en s'appuyant sur les scénarios élaborés lors de la phase de renseignement sur les menaces.
Équipe bleue
Vos défenseurs. Ils sont chargés de la détection et de la réaction sur l'ensemble de vos réseaux, systèmes et applications. L'équipe bleue n'est pas informée de l'exercice, ce qui rend le test de vos capacités de détection parfaitement réaliste.
Équipe Blanche
Le lien entre le rouge et le bleu. Il est constitué d'un petit nombre de personnes issues de votre organisation, ainsi que de CREDS, et est tenu informé de chaque action entreprise par red team. L'équipe blanche est chargée de lancer, de suspendre, d'approuver et d'arrêter l'exercice à tout moment. Lorsqu'un cadre réglementaire s'applique, un représentant de l'autorité de gestion assiste à ces réunions.
Équipe violette
Le rouge et le bleu réunis, après l'exercice. Le red team rejoue l'attaque tandis que vos défenseurs reconstituent ce qu'ils ont observé, afin que chaque scénario se traduise par des améliorations concrètes en matière de détection et de réaction.
C'est le secret qui rend l'exercice réaliste, et c'est le contrôle qui le rend sûr. Seule l'équipe blanche sait que le test est en cours, et c'est elle qui peut y mettre fin à tout moment.
Une mission red team, soutenue par une plateforme
La plupart des missions red team s'apparentent à une « boîte noire ». Vous passez commande pour le test, vous attendez plusieurs semaines, puis vous recevez un rapport à la fin.
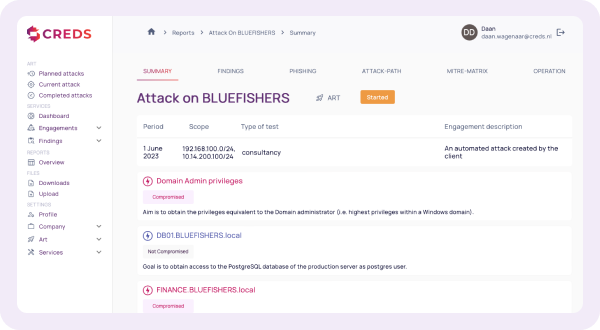
Nos opérateurs utilisent la plateforme CREDS ART pour accompagner cette intervention. Toutes les actions effectuées par le red team sont enregistrées en temps réel, ce qui modifie les résultats que vous obtenez, tant pendant le test qu’après celui-ci.
Résultats en temps réel
Votre équipe « blanche » prend connaissance de nos découvertes au fur et à mesure que nous les identifions, et non pas dans un document plusieurs semaines plus tard. Les vulnérabilités graves peuvent ainsi faire l'objet d'une intervention immédiate, au lieu de rester cachées jusqu'à la réunion de clôture.
Mappage MITRE ATT&CK
Chaque technique que nous utilisons est enregistrée et référencée dans le cadre ATT&CK, ce qui permet à votre « blue team » de comparer directement nos activités à sa couverture de détection.
Visualisation du chemin d'attaque
Le parcours complet, depuis l'accès initial jusqu'aux « joyaux de la couronne », reconstitué étape par étape, ce qui permet de mettre en évidence la cause profonde plutôt que de se limiter au résultat final.
Liste des tâches de nettoyage
Chaque élément que nous intégrons à votre environnement est consigné dès sa création : comptes, implants, données persistantes, fichiers, modifications de configuration. À la fin de l'intervention, vous recevez une liste complète et vérifiable, afin qu'aucun de nos éléments ne soit laissé sur place.
Cartographie de la conformité
Les constatations sont mises en correspondance avec les référentiels de contrôle auxquels vous vous référez dans vos rapports, à savoir NEN 7510, ISO 27001 et NIS2 ; ainsi, les résultats alimentent directement vos obligations en matière d'audit et de reporting, sans qu'il soit nécessaire de les transposer.
Validation continue par la suite
Un test de cadre permet de vérifier votre résilience à un moment donné. ART peut continuer à effectuer des tests entre deux missions, ce qui vous permet de savoir si les mesures correctives ont porté leurs fruits et si le changement suivant a rouvert la faille que nous avions identifiée.
Un test de référence vous permet de savoir où vous en étiez ce jour-là. La plateforme vous indique où vous en êtes pour le reste de l'année.
Les conclusions correspondent aux contrôles NEN 7510, ISO 27001 et NIS2 ; ainsi, une mission red team fournit des éléments probants que vos auditeurs et votre autorité de régulation peuvent exploiter, et non pas simplement un rapport technique que quelqu’un devra ensuite traduire.
Qui gère votre projet de fiançailles ?
Chaque mission CREDS red team est dirigée par un responsable red team justifiant d’au moins dix ans d’expérience pratique en red teaming. Il ne s’agit pas de dix ans dans le domaine de la sécurité, mais de dix ans consacrés à la conduite d’opérations offensives.
Cette mission couvre l'ensemble du déroulement de l'exercice : conception du scénario, décisions opérationnelles pendant le test, communication avec l'équipe blanche, ainsi que le débriefing avec votre équipe bleue et votre conseil d'administration.
Derrière le responsable se trouve une équipe pluridisciplinaire constituée spécialement pour répondre à votre situation :
Spécialiste en reconnaissance
OSINT et des recherches sur le Deep Web afin de dresser le portrait que se ferait de vous un adversaire.
Développeur d'exploits
Développe les outils requis par le scénario, y compris des charges utiles conçues pour contourner votre infrastructure de défense spécifique.
Hacker éthique
Permet de simuler l'intrusion et les déplacements au sein de votre environnement.
Procéder à une ingénierie inverse
Analyse vos mesures de contrôle et les techniques utilisées par les auteurs de menaces pour diffuser des logiciels malveillants.
Ingénieur en ingénierie sociale
Teste la couche humaine lorsque le scénario l'exige.
Certifications
À eux tous, les membres de l'équipe sont titulaires des certifications OSCP, OSEP et CRTE.
Nombre de missions par an
CREDS réalise entre 10 et 25 missions red team par an.
Fair-play
Notre objectif n'est pas de remporter cet exercice. Il s'agit plutôt de générer le plus grand nombre possible d'informations exploitables.
C'est ce qui détermine notre mode de fonctionnement. Nous tenons votre équipe « blanche » informée dès le début de l’attaque et vous accompagnons tout au long du processus décisionnel. Nous ajustons notre approche au fur et à mesure : dès lors qu’il apparaît clairement que votre équipe est capable de prévenir, de détecter et de répondre à un certain niveau d’attaque, nous augmentons la complexité de nos actions et poursuivons nos efforts, car c’est juste au-delà de ce que vous êtes actuellement en mesure de gérer que se trouvent les enseignements les plus précieux.
Nous ne prendrons pas de raccourci qui aboutirait à une découverte spectaculaire mais qui ne vous apprendrait rien. Et si nous y parvenons, notre rôle n'est pas de nous en féliciter, mais de vous montrer exactement comment nous y sommes parvenus, afin que cette voie soit définitivement fermée.
Choisissez votre framework
Which framework applies depends on your sector and your regulator. If you are not sure which one fits, or whether you need a formal framework at all, that is the first conversation to have.
Advanced Red Teaming Framework
Un test Red Teaming selon le framework de la DNB
TIBER
Un test Red Teaming selon le framework TIBER-NL/EU
ZORRO
Un test Red Teaming selon le framework ZORRO
DORA TLPT
Threat Lead Penetration Testing
CREDS Red Team
A tailored red team engagement outside any formal framework, for organisations that want the exercise without the regulatory process. Scope, duration and intensity built around your maturity.
Gold Teaming
The crisis management module within the ART framework. It extends an ART or TIBER engagement to your crisis management team, so the people who decide during an incident are tested alongside the people who detect it.
Ce que vous recevez
- Un compte rendu complet de cette mission : ce que nous avons fait, quand, jusqu'où nous sommes allés et ce qui nous a empêchés d'aller plus loin
- Analyse du chemin d'attaque, depuis l'accès initial jusqu'à l'objectif
- Toutes les techniques associées à MITRE ATT&CK, pour une comparaison directe avec votre couverture de détection
- Une feuille de route des mesures correctives classées par ordre de priorité, en fonction de l'impact plutôt que du niveau de gravité
- Résultats mis en correspondance avec les témoins NEN 7510, ISO 27001 et NIS2
- Une liste exhaustive de tous les artefacts placés dans votre environnement
- Une session purple teaming avec votre équipe bleue
- Une présentation des résultats destinée à la fois à votre équipe technique et à votre conseil d'administration
Questions concernant red teaming
En quoi red teaming diffère-t-il d'un test d'intrusion ?
Notre organisation est-elle prête pour un test red team ?
De quel cadre avons-nous besoin : ART, TIBER, ZORRO ou DORA TLPT ?
Essayez-vous vraiment de contourner nos EDR et nos SOC ?
Peut-on l'exécuter sans risque sur l'environnement de production ?
Qui, au sein de notre organisation, sera informé de ce test ?
Qu'est-ce que purple teaming ?
Combien de temps dure une période de fiançailles ?
Qu'est-ce que cela donne pour NIS2, NEN 7510 ou ISO 27001 ?
Peut-on interrompre le test une fois qu'il a commencé ?
Qui dirige cette mission ?
Vous envisagez de passer l'examen red team ?
Que vous ayez besoin d'une mission dans le cadre d'un dispositif formel ou d'un exercice sur mesure, la première étape consiste à discuter de votre profil de risque et de ce que vous souhaitez réellement mettre en évidence.
Already tested? La plateforme ART keeps validating your defences between engagements.