
Des cyberattaques avancées, à la demande et adaptées à votre organisation
Notre équipe de hackers éthiques a réuni son expertise dans ART : une plateforme qui attaque les organisations comme le font de vrais criminels, jusqu'aux joyaux de la couronne. Pas un scanner, mais de véritables attaques.
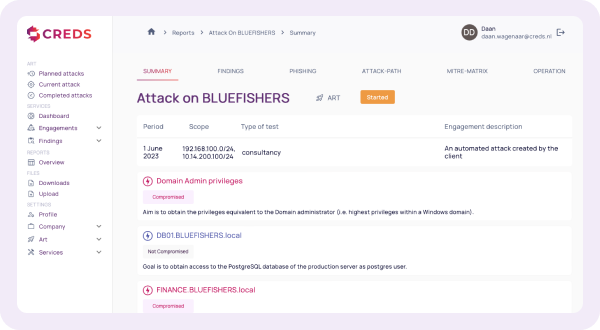
Principales fonctionnalites de la plateforme CREDS
- Cyberattaques avancées avec un risque minimal
- Identifier les chemins d'attaque vers vos joyaux
- Couvrir toutes les phases et perspectives d'attaque
- Demarrage immediat sans installation
- Informations et rapports (de conformite) en temps reel
- Purple teaming et formation SOC
- Disponibilite continue et repetabilite
Approches d'attaque au sein de CREDS ART


Attaque externe
CREDS attaque votre infrastructure IT publique et votre environnement cloud.
Campagnes de phishing
Des e-mails de phishing avances sont envoyes pour tester la sensibilisation des employes.
Attaque interne
CREDS attaque comme si un employé malveillant avait un accès interne.
Escalade de malware
De nouvelles techniques de malware sont appliquees chaque mois pour tester la resilience.
Cloud assessment
CREDS attaque vos environnements cloud comme le ferait un intrus : Azure, Microsoft 365, Entra ID, AWS, GCP et StackIT, y compris les connexions avec votre infrastructure sur site.
Kubernetes escalation
CREDS part d'un seul pod compromis et progresse vers l'extérieur : isolation des workloads, RBAC, registre et chaîne d'approvisionnement, et chemins d'évasion vers l'hôte ou le control plane.
Du chemin d'attaque à la correction, dans un seul portail
Chaque attaque menée par CREDS arrive dans le portail pendant qu'elle se déroule, avec le contexte dont votre équipe a besoin pour agir.
- Visibilité en temps réel sur les chemins d'attaque, la correspondance MITRE ATT&CK, les identifiants divulgués, les constats, les listes de nettoyage et les approbations demandées.
- Chaque constat peut être examiné et corrigé directement, en suivant nos recommandations. Vous pouvez aussi accepter un risque ou, lorsque c'est possible, faire réévaluer l'efficacité d'une correction.
- Transmettez les constats directement à votre système de tickets (Jira, ServiceNow, YouTrack, etc.) ou à votre solution SIEM/SOC.
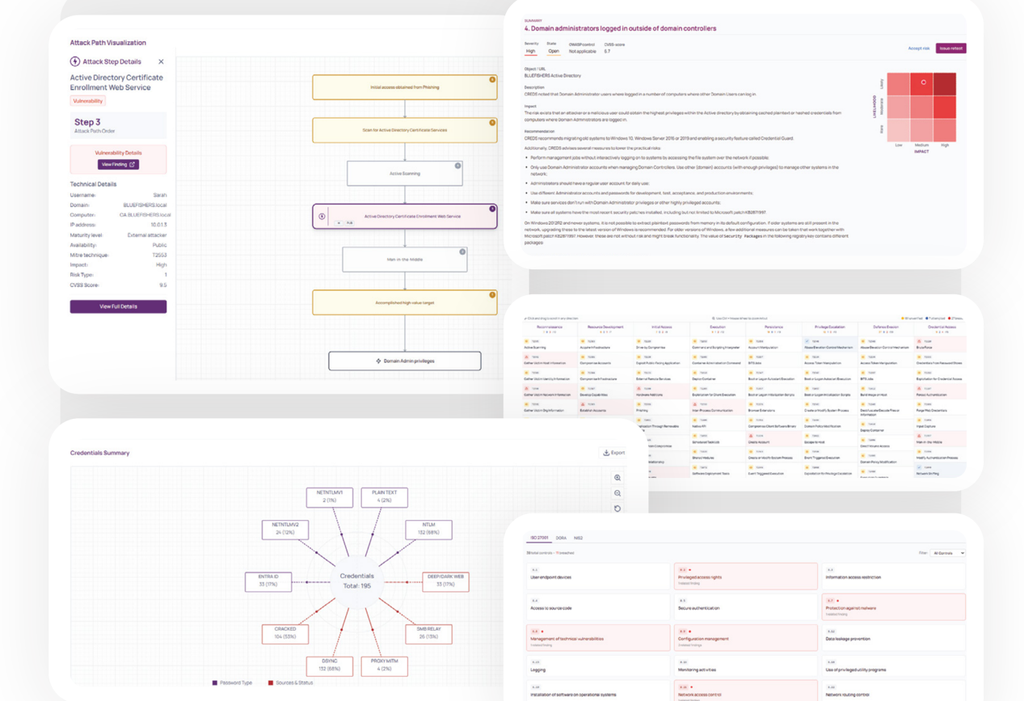
Chaque attaque donne lieu à trois rapports
Chaque rapport s'adresse à un public différent, de sorte qu'une même attaque serve vos ingénieurs, votre direction et vos auditeurs.
- Detailed report : toutes les constatations avec le détail technique nécessaire pour les corriger.
- Client abstract : une synthèse de direction sans recommandations détaillées, limitée aux points essentiels, à partager avec les parties prenantes internes et externes.
- Compliance report : rédigé d'un point de vue conformité, au regard des référentiels de contrôle utilisés par votre organisation.
Nos environnements IoT et SCADA ne peuvent pas être simplement mis hors service pour les interventions de sécurité ; nous avions donc besoin d’une appétence au risque adaptée à notre mode de fonctionnement réel. Ils l’ont définie avec nous, puis ont fait progresser notre maturité étape par étape, du niveau un au niveau quatre, sans perturber la production. Leurs simulations d’attaques mensuelles nous indiquent précisément les prochains points à améliorer. Ils ont également vérifié nos mots de passe par rapport aux fuites de données connues et les ont contrôlés sur l’ensemble de notre réseau, ce qui a considérablement réduit le nombre de mots de passe faciles à deviner. Des progrès constants et concrets que nous pouvons mesurer.
Avec une infrastructure de grande envergure et un volume important de IoT, nous avions besoin d’une solution de sécurité capable d’évoluer au même rythme que nous. Ils nous ont aidés à améliorer notre niveau de maturité étape par étape. Nous exploitons notre propre plateforme de simulation d’hameçonnage, mais nous utilisons également la leur, car elle offre un taux de détection plus élevé, ce qui a véritablement renforcé la sensibilisation des utilisateurs. Chaque mois, leurs attaques testent notre environnement, et après chaque cycle, leur solution red team nous fournit une feuille de route pour nous rendre plus résilients face aux logiciels malveillants. Ils simulent également des attaques par ransomware courantes dans le secteur agroalimentaire, ce qui nous permet de nous préparer à des menaces réelles.
Chaque trimestre, ils évaluent nos environnements cloud et Microsoft 365, les comparent aux normes du secteur et les soumettent à des attaques ciblées afin de mettre au jour des vecteurs d’attaque réalistes. L’année dernière, deux de leurs quatre attaques ont atteint nos actifs les plus précieux. C’était exactement le test rigoureux de nos mesures de sécurité, on-premise et dans le cloud, dont nous avions besoin. Ce que j’apprécie le plus, c’est le suivi : ils participent aux discussions sur le rapport aux côtés de nos partenaires informatiques, de sorte que les conclusions se traduisent par des actions concrètes et que l’amélioration continue puisse réellement s’enclencher.
Pour nous, la conformité et la confiance de nos parties prenantes sont essentielles. Leur plateforme effectue des tests fréquents et fournit des rapports techniques détaillés à nos équipes informatiques, ainsi que des rapports sur mesure destinés à nos parties prenantes et aux autorités de contrôle. En interne, cela nous offre une feuille de route claire en matière d’amélioration ; en externe, cela apporte l’assurance attendue par nos parties prenantes et nos autorités de contrôle. Nous avons été véritablement impressionnés par le niveau de sophistication des attaques et par la fréquence à laquelle elles ont atteint nos actifs les plus précieux. C’est une véritable expérience red team, proposée en continu via leur plateforme, qui nous permet de rester vigilants.
CFO, entreprise spécialisée dans la fabrication de produits de santé
IT Partner, partenaire de la chaîne d'approvisionnement du secteur agroalimentaire
CISO, fonds de pension
CISO, établissement financier
Les noms des clients ne sont pas divulgués pour des raisons de confidentialité.
Ne nous croyez pas sur parole
C'est ce que disent nos clients et nous en sommes fiers.
Comment CREDS se compare



Voyez comment notre plateforme fonctionne et rend votre organisation plus sure.
Steven Visscher | Channel Partner Manager
Remplissez le formulaire et nous vous contacterons bientot pour une prise de contact.
Questions & réponses
CREDS propose des tests de sécurité automatisés et continus au lieu de tests de pénétration manuels ponctuels. Notre technologie mène de vraies attaques 24h/24 et 7j/7 sans installation, alors que les tests de pénétration traditionnels prennent souvent des mois et ne donnent qu'un instantané.
Oui, dans les limites que vous fixez. Vous définissez le périmètre et un niveau de risque acceptable par actif, et un bouton d'arrêt d'urgence stoppe immédiatement toute attaque. ART affiche chaque virus amical actif et fournit une liste de nettoyage si des modifications ont été nécessaires. Nos virus amicaux sont développés en interne selon des règles de codage strictes, notre architecture suit le principe safe to fail, et nous n'attaquons jamais sans autorisation signée.
Vous décidez de ce qui est testé, jusqu'où une attaque peut aller et quand elle se déroule. Le périmètre et le niveau de risque acceptable sont définis par actif avant tout démarrage. Chaque attaque active est visible dans le portail, avec une liste de nettoyage des modifications effectuées. Le bouton d'arrêt d'urgence interrompt immédiatement toute activité si nécessaire.
CREDS fournit un petit ordinateur, un Intel NUC, que vous placez sur votre réseau interne pendant la durée de la mission. Placer cet appareil est la seule chose requise : aucun logiciel n'est installé sur vos systèmes et aucun agent n'est déployé. L'ordinateur est temporaire et nous est renvoyé une fois la mission terminée.
CREDS ART mène un large éventail de vraies cyberattaques, dont les rançongiciels, le phishing, l'injection SQL, le cross-site scripting (XSS) et les menaces persistantes avancées (APT). Notre plateforme utilise les techniques d'attaque actuelles que les pirates emploient réellement.
Une visibilité en temps réel dans le portail CREDS ART pendant que l'attaque se déroule, ainsi que trois rapports. Le detailed report recense toutes les constatations avec le détail technique nécessaire pour les corriger. Le client abstract est une synthèse de direction des points essentiels, rédigée pour être partagée avec les parties prenantes internes et externes. Le compliance report traite la même attaque au regard des référentiels de contrôle utilisés par votre organisation.
Oui. Une fois une constatation corrigée, vous pouvez relancer l'attaque pour confirmer que le chemin est fermé. Les tests de validation sont inclus et vous pouvez les lancer à tout moment, aussi souvent que nécessaire. Toutes les constatations ne peuvent pas être retestées, seules celles qui ne dépendent pas d'un chemin d'attaque spécifique le peuvent.
CREDS ART identifie les risques de sécurité, les signale et les traduit en actions concrètes, avec des résultats que vous pouvez rattacher directement aux exigences de DORA, NIS2 et ISO 27001. Vous démontrez ainsi que vous testez et gérez les risques de manière structurelle. CREDS ART soutient votre conformité, il ne la certifie pas.
Toutes les données issues de vos attaques sont hébergées dans l'UE. CREDS est lui-même certifié ISO 27001. Notre page trust center recense les certifications que nous détenons, et le référentiel de contrôle sous-jacent est disponible sur demande. Toutes les données de l'attaque sont supprimées dans les deux semaines suivant la remise du rapport. Le rapport lui-même est conservé, sur demande il peut également être supprimé.
Non. CREDS ART assure des tests continus et reproductibles à grande échelle, afin que votre référence reste à jour entre les missions. Pour les systèmes uniques, les applications complexes ou le red teaming par scénarios, nos spécialistes ajoutent des tests manuels. Nos pages sur le red teaming et les tests d'applications web décrivent ce travail.
Un scanner de vulnérabilités signale des faiblesses possibles. CREDS ART les exploite réellement et les enchaîne en chemins d'attaque, pour que vous voyiez ce qu'un attaquant peut vraiment atteindre. Les outils de breach and attack simulation (BAS) ne font qu'imiter le comportement d'un attaquant, alors que CREDS ART mène de vraies attaques.
Non, CREDS convient aux organisations de toute taille. Notre plateforme s'adapte à votre infrastructure et à vos besoins. Que vous soyez une PME ou une grande entreprise, CREDS propose des tests de sécurité adaptés à votre situation.
Vous pouvez démarrer avec CREDS en quelques jours. Notre plateforme plug and play ne nécessite aucune installation de logiciel ni configuration complexe. Après un court onboarding et la définition du périmètre, vous pouvez commencer à tester immédiatement.
CREDS propose du purple teaming avec différents niveaux de maturité où votre équipe SOC apprend à partir de scénarios d'attaque réalistes. En menant de vraies attaques, votre équipe améliore structurellement ses capacités de détection et de réponse, ce qui la prépare mieux aux menaces réelles.