
Wij helpen organisaties met het testen van hun digitale weerbaarheid
CREDS is een Nederlands offensive security-bedrijf, sinds 2019 gevestigd in Utrecht. We laten organisaties zien wat er echt zou gebeuren bij een aanval, door ze zelf aan te vallen, veilig en onder controle. We bewijzen welke zwakke plekken daadwerkelijk te misbruiken zijn om bij je kroonjuwelen te komen en hoe je ze oplost.
Voor organisaties die weten dat security verder gaat dan een firewall
CREDS is er voor elke organisatie die zeker wil weten of hun digitale beveiliging goed werkt. Voor IT-managers, securityspecialisten en compliance medewerkers die geen tijd willen verliezen aan oppervlakkige beveiligingsscans. Traditionele penetratietests zijn vaak duur, nemen veel tijd en laten belangrijke risico's liggen. En intussen bedenken hackers steeds slimmere manieren om jouw systemen binnen te dringen.
Dit kan je verwachten van onze slimme beveiligingsoplossingen



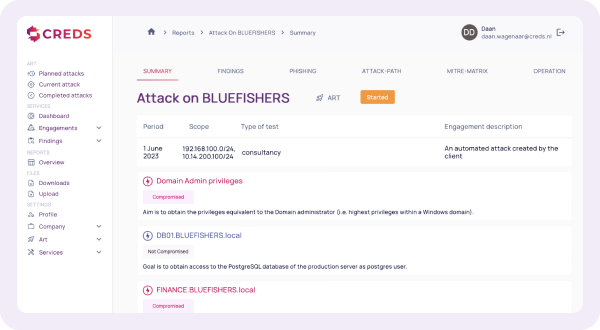
Geavanceerde aanvallen, geen simulaties
Test je beveiliging met de scenario's die echte aanvallers gebruiken, inclusief ransomware en phishing.

Direct inzicht in kwetsbaarheden
Real-time rapportages tonen waar je risico loopt, met concrete verbeteringsuggesties.

Altijd beschikbaar zonder installatie
Plug & play platform zonder software agents of IT-resources. Start wanneer jij wilt.

Voldoet aan wet- en regelgeving
Ondersteunt DORA, NIS2 en ISO27001 compliancy — met aantoonbare validatie.

Training voor jouw SOC-team
Purple teaming op maat: je detectie en response worden structureel beter.

Besparing op tijd en kosten
Geen handmatige penetratietests, dure consultancy of wachttijden — maar snelle resultaten en duidelijke ROI.
Wat er gebeurt als je niets doet?
Als je alleen de voor de hand liggende aanvallen ziet, blijf je blind voor de echte. Scanners en eenmalige tests leggen het voor de hand liggende bloot, terwijl de paden die een echte aanvaller bewandelt verborgen blijven. Het huidige dreigingslandschap, de snelheid van AI-ontwikkelingen en strengere compliance-eisen vragen om een grondigere aanpak, waarin alle aanvalsfasen worden uitgevoerd.
Waarom zou je nu actie ondernemen?
- Weet welke zwakke plekken echt te misbruiken zijn, niet alleen theoretisch
- Test continu in plaats van één keer per jaar
- Valideer dat je detectie en response echt werken
- Bewijs je weerbaarheid aan klanten, verzekeraars en auditors
- Verlaag de kosten en doorlooptijd van beveiligingstests
- Voldoe aan de bewijsvereisten van DORA, NIS2 en ISO 27001
Onze IoT- en SCADA-omgeving kan niet zomaar worden uitgeschakeld voor beveiligingswerkzaamheden; daarom hadden wij behoefte aan een risicobereidheid die aansluit bij de manier waarop wij daadwerkelijk te werk gaan. Zij hebben dit samen met ons gedefinieerd en vervolgens onze volwassenheidsgraad stap voor stap verhoogd, van niveau één naar niveau vier, zonder de productie te verstoren. Hun maandelijkse simulatieaanvallen laten ons precies zien waar we ons vervolgens moeten verbeteren. Zij hebben onze wachtwoorden ook getoetst aan bekende datalekken en deze in ons hele netwerk gecontroleerd, waardoor het aantal gemakkelijk te raden wachtwoorden sterk is afgenomen. Gestage, praktische vooruitgang die wij kunnen meten.
Met een omvangrijke infrastructuur en een groot aantal IoT-systemen hadden wij behoefte aan beveiliging die met ons meegroeit. Zij hebben ons geholpen ons volwassenheidsniveau stap voor stap te verhogen. Wij beheren ons eigen phishingplatform, maar maken ook gebruik van dat van hen omdat dit een hoger succespercentage oplevert, wat het bewustzijn van onze gebruikers aanzienlijk heeft versterkt. Elke maand testen hun aanvallen onze omgeving, en na elke testronde levert hun red team een stappenplan om ons beter bestand te maken tegen malware. Zij simuleren ook ransomware-aanvallen die in de voedingsindustrie voorkomen, zodat wij ons kunnen voorbereiden op reële bedreigingen.
Elk kwartaal beoordelen zij onze cloudomgevingen en Microsoft 365, vergelijken deze met de industrienormen en voeren zij actieve aanvallen uit om realistische aanvalsroutes aan het licht te brengen. Vorig jaar bereikten twee van hun vier aanvallen onze kroonjuwelen. Dat was precies de eerlijke test van onze beveiligingsmaatregelen, on-premise en in de cloud, die wij nodig hadden. Wat ik het meest waardeer, is de opvolging: zij nemen samen met onze IT-partners deel aan de besprekingen over het rapport, zodat bevindingen worden omgezet in concrete acties en daadwerkelijk een begin wordt gemaakt met voortdurende verbetering.
Voor ons zijn naleving en het vertrouwen van onze belanghebbenden van essentieel belang. Hun platform voert regelmatig tests uit en levert gedetailleerde technische rapporten aan onze IT-teams, evenals rapporten op maat voor onze belanghebbenden en toezichthouders. Intern biedt dit ons een duidelijk stappenplan voor verbetering; extern biedt het de zekerheid die onze belanghebbenden en toezichthouders verwachten. Wij waren oprecht onder de indruk van hoe geavanceerd de aanvallen waren en hoe vaak zij onze kroonjuwelen bereikten. Het is een echte red team-ervaring, die continu via hun platform wordt geboden, en het houdt ons scherp.
CFO, fabrikant van producten voor de gezondheidszorg
IT Partner, partner in de toeleveringsketen van de voedingsindustrie
CISO, pensioenfonds
CISO, financiële instelling
De namen van cliënten worden om vertrouwelijkheidsredenen niet vermeld.
Don't just take our word for it
Dat zeggen onze opdrachtgevers en daar zijn we trots op.
Passie voor security
- Multidisciplinair team: reverse engineers, ethische hackers, IT-auditors en ontwikkelaars.
- Minimaal 10 jaar ervaring per teamlead.
- Volledig gevestigd in Nederland, infrastructuur in Europa en ISO 27001-compliant.
- Uitsluitend gericht op offensive security.
- Sterke focus op automatisering en unieke oplossingen.

Zie hoe ons platform werkt en jouw organisatie veiliger maakt.
Steven Visscher | Channel Partner Manager
Vul het formulier in en wij nemen spoedig contact met je op voor een kennismaking.