
Geavanceerde cyberaanvallen, on demand en afgestemd op jouw organisatie
Ons team van ethische hackers heeft zijn expertise gebundeld in ART: een platform dat organisaties aanvalt zoals echte criminelen dat doen, tot aan de kroonjuwelen. Geen scanner, maar echte aanvallen.
Belangrijkste features van het CREDS-platform
- Geavanceerde cyberaanvallen met minimaal risico
- Identificeer aanvalspaden naar je kroonjuwelen
- Dek alle aanvalsfasen en -perspectieven af
- Direct starten zonder installatie
- Realtime inzichten en (compliance)rapportage
- Purple teaming en SOC-training
- Continue beschikbaarheid en herhaalbaarheid
Aanvalsbenadering binnen CREDS ART


Externe aanval
CREDS valt je publieke IT-infrastructuur en cloudomgeving aan om kwetsbaarheden bloot te leggen en aanvalspaden te identificeren.
Phishingcampagnes
Geavanceerde phishing-e-mails worden verstuurd om de bewustwording van mede-werkers te testen en toegang te verkrijgen tot waardevolle systemen, verrijkt met OSINT-data.
Interne aanval
CREDS valt aan alsof een kwaadwillende medewerker of geïnfecteerde gebruiker intern toegang heeft, inclusief privilege-escalatie en protocolmanipulatie.
Malware-escalatie
Elke maand worden nieuwe malwaretechnieken toegepast om de weerbaarheid van endpoints, cloud en netwerk te testen, zonder schade maar met realistische impact.
Cloud assessment
CREDS valt je cloudomgevingen aan zoals een indringer dat zou doen: Azure, Microsoft 365, Entra ID, AWS, GCP en StackIT, inclusief de koppelingen met je on-premises omgeving.
Kubernetes escalation
CREDS begint bij één gecompromitteerde pod en werkt naar buiten: workload-isolatie, RBAC, de registry en supply chain, en escape-paden naar de host of control plane.
Van aanvalspad tot oplossing, in één portaal
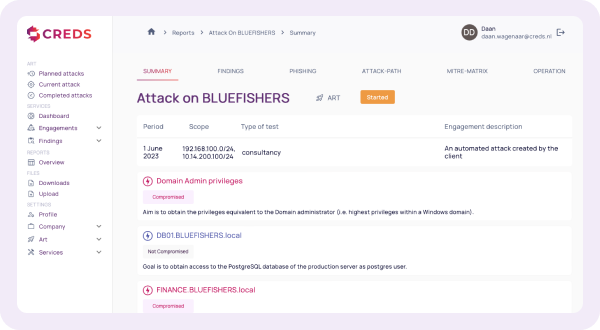
Elke aanval die CREDS uitvoert komt in het portaal terecht terwijl hij nog loopt, met de context die je team nodig heeft om te handelen.
- Real-time inzicht in aanvalspaden, MITRE ATT&CK-mapping, gelekte inloggegevens, bevindingen, opruimlijsten en aangevraagde goedkeuringen.
- Elke bevinding kun je direct onderzoeken en verhelpen aan de hand van onze aanbevelingen. Je kunt ook een risico accepteren of, waar mogelijk, de effectiviteit van een oplossing opnieuw laten beoordelen.
- Push bevindingen rechtstreeks naar je ticketsysteem (Jira, ServiceNow, YouTrack en andere) of naar je SIEM- en SOC-oplossing.
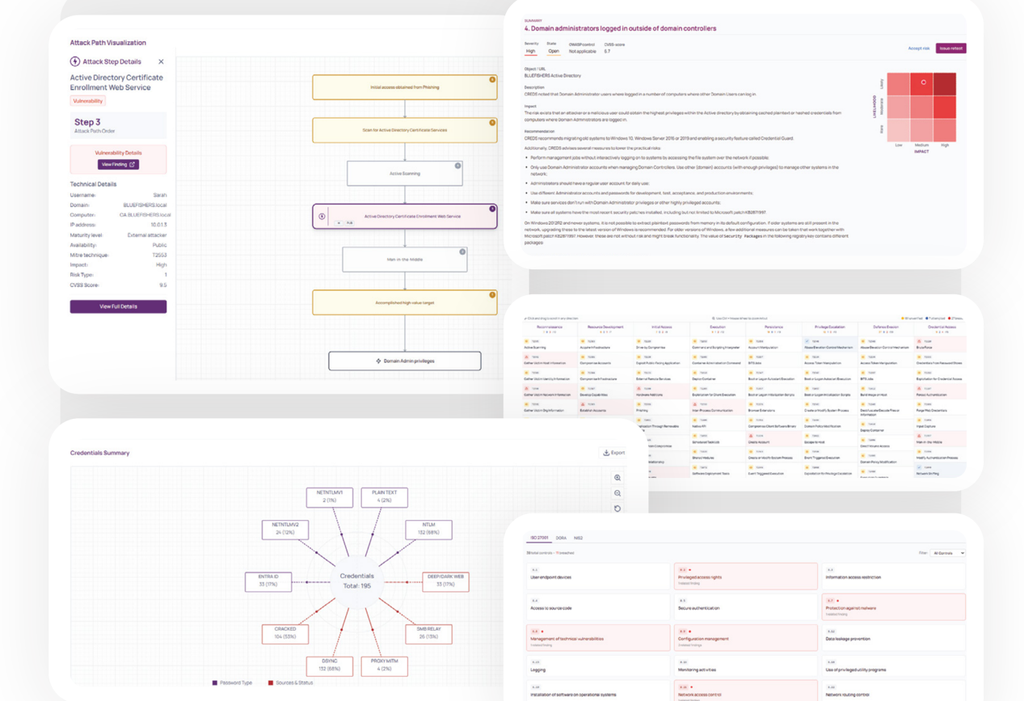
Elke aanval levert drie rapporten op
Elk rapport is geschreven voor een ander publiek, zodat dezelfde aanval je engineers, je management en je auditors bedient.
- Detailed report: alle bevindingen met de technische details die nodig zijn om ze te verhelpen.
- Client abstract: een managementsamenvatting zonder gedetailleerd advies, met alleen de hoofdpunten, te delen met interne en externe stakeholders.
- Compliance report: geschreven vanuit een compliance-perspectief, tegen de control frameworks die jouw organisatie gebruikt.
Onze IoT- en SCADA-omgeving kan niet zomaar worden uitgeschakeld voor beveiligingswerkzaamheden; daarom hadden wij behoefte aan een risicobereidheid die aansluit bij de manier waarop wij daadwerkelijk te werk gaan. Zij hebben dit samen met ons gedefinieerd en vervolgens onze volwassenheidsgraad stap voor stap verhoogd, van niveau één naar niveau vier, zonder de productie te verstoren. Hun maandelijkse simulatieaanvallen laten ons precies zien waar we ons vervolgens moeten verbeteren. Zij hebben onze wachtwoorden ook getoetst aan bekende datalekken en deze in ons hele netwerk gecontroleerd, waardoor het aantal gemakkelijk te raden wachtwoorden sterk is afgenomen. Gestage, praktische vooruitgang die wij kunnen meten.
Met een omvangrijke infrastructuur en een groot aantal IoT-systemen hadden wij behoefte aan beveiliging die met ons meegroeit. Zij hebben ons geholpen ons volwassenheidsniveau stap voor stap te verhogen. Wij beheren ons eigen phishingplatform, maar maken ook gebruik van dat van hen omdat dit een hoger succespercentage oplevert, wat het bewustzijn van onze gebruikers aanzienlijk heeft versterkt. Elke maand testen hun aanvallen onze omgeving, en na elke testronde levert hun red team een stappenplan om ons beter bestand te maken tegen malware. Zij simuleren ook ransomware-aanvallen die in de voedingsindustrie voorkomen, zodat wij ons kunnen voorbereiden op reële bedreigingen.
Elk kwartaal beoordelen zij onze cloudomgevingen en Microsoft 365, vergelijken deze met de industrienormen en voeren zij actieve aanvallen uit om realistische aanvalsroutes aan het licht te brengen. Vorig jaar bereikten twee van hun vier aanvallen onze kroonjuwelen. Dat was precies de eerlijke test van onze beveiligingsmaatregelen, on-premise en in de cloud, die wij nodig hadden. Wat ik het meest waardeer, is de opvolging: zij nemen samen met onze IT-partners deel aan de besprekingen over het rapport, zodat bevindingen worden omgezet in concrete acties en daadwerkelijk een begin wordt gemaakt met voortdurende verbetering.
Voor ons zijn naleving en het vertrouwen van onze belanghebbenden van essentieel belang. Hun platform voert regelmatig tests uit en levert gedetailleerde technische rapporten aan onze IT-teams, evenals rapporten op maat voor onze belanghebbenden en toezichthouders. Intern biedt dit ons een duidelijk stappenplan voor verbetering; extern biedt het de zekerheid die onze belanghebbenden en toezichthouders verwachten. Wij waren oprecht onder de indruk van hoe geavanceerd de aanvallen waren en hoe vaak zij onze kroonjuwelen bereikten. Het is een echte red team-ervaring, die continu via hun platform wordt geboden, en het houdt ons scherp.
CFO, fabrikant van producten voor de gezondheidszorg
IT Partner, partner in de toeleveringsketen van de voedingsindustrie
CISO, pensioenfonds
CISO, financiële instelling
De namen van cliënten worden om vertrouwelijkheidsredenen niet vermeld.
Don't just take our word for it
Dat zeggen onze opdrachtgevers en daar zijn we trots op.
Wat CREDS ART beter maakt



Zie hoe ons platform werkt en jouw organisatie veiliger maakt.
Steven Visscher | Channel Partner Manager
Vul het formulier in en wij nemen spoedig contact met je op voor een kennismaking.
Vragen & antwoorden
CREDS biedt geautomatiseerde, continue beveiligingstests in plaats van eenmalige handmatige penetratietests. Onze technologie voert 24/7 echte aanvallen uit zonder installatie, terwijl traditionele penetratietests vaak maanden duren en alleen een momentopname geven.
Ja, binnen de grenzen die jij bepaalt. Je stelt de scope in en per asset een risicobereidheid, en met een paniekknop stop je elke aanval direct. ART toont elk actief vriendelijk virus en levert een opschoonlijst als er wijzigingen nodig waren. Onze vriendelijke virussen zijn zelf ontwikkeld volgens strikte codeerrichtlijnen, onze architectuur volgt het safe to fail-principe, en we vallen nooit aan zonder getekende machtiging.
Jij bepaalt wat er getest wordt, hoe ver een aanval mag gaan en wanneer die loopt. Scope en risicobereidheid worden per asset ingesteld voordat er iets start. Elke actieve aanval is zichtbaar in het portaal, samen met een opschoonlijst van gemaakte wijzigingen. De paniekknop stopt alle activiteit onmiddellijk indien nodig.
CREDS levert een kleine computer, een Intel NUC, die je voor de duur van het traject op je interne netwerk plaatst. Het plaatsen van dat apparaat is het enige wat nodig is: er wordt geen software op je systemen geïnstalleerd en er worden geen agents uitgerold. De computer is tijdelijk en gaat terug zodra het traject is afgerond.
CREDS ART voert een breed scala aan echte cyberaanvallen uit, waaronder ransomware, phishing, SQL-injectie, cross-site scripting (XSS), en advanced persistent threats (APT). Ons platform gebruikt actuele aanvalstechnieken die hackers daadwerkelijk inzetten.
Real-time inzicht in het CREDS ART-portaal terwijl de aanval nog loopt, plus drie rapporten. Het detailed report bevat alle bevindingen met de technische details die nodig zijn om ze te verhelpen. Het client abstract is een managementsamenvatting van de hoofdpunten, geschreven om te delen met interne en externe stakeholders. Het compliance report behandelt dezelfde aanval tegen de control frameworks die jouw organisatie gebruikt.
Ja. Zodra je een bevinding hebt verholpen, kun je de aanval opnieuw laten uitvoeren om te bevestigen dat het aanvalspad dicht is. Hertests zijn inbegrepen en je kunt ze op elk moment uitvoeren, zo vaak als nodig. Niet alle bevindingen kunnen opnieuw getest worden, alleen bevindingen die niet afhankelijk zijn van een specifiek aanvalspad.
CREDS ART identificeert beveiligingsrisico's, rapporteert ze en vertaalt ze naar concrete actiepunten, met resultaten die je direct kunt koppelen aan de eisen van DORA, NIS2 en ISO 27001. Zo laat je zien dat je structureel test en risico's beheerst. CREDS ART ondersteunt je compliance, het certificeert die niet.
Alle data uit je aanvallen wordt in de EU gehost. CREDS zelf is ISO 27001-gecertificeerd. Op onze trust center-pagina staan de certificeringen die we hebben, en het onderliggende control framework is op aanvraag beschikbaar. Alle data van de aanval wordt binnen twee weken na oplevering van het rapport verwijderd. Het rapport zelf bewaren we, op verzoek kan ook het rapport worden verwijderd.
Nee. CREDS ART verzorgt continue, herhaalbare tests op schaal, zodat je basislijn tussen trajecten door actueel blijft. Voor unieke systemen, complexe applicaties of scenariogebaseerd red teaming vullen onze specialisten dat aan met handmatig testwerk. Onze pagina's over red teaming en webapplicatietesten beschrijven dat werk.
Een vulnerability scanner meldt mogelijke zwakke plekken. CREDS ART buit ze daadwerkelijk uit en rijgt ze aaneen tot aanvalspaden, zodat je ziet wat een aanvaller echt kan bereiken. Breach and attack simulation (BAS)-tools bootsen alleen aanvallersgedrag na, terwijl CREDS ART echte aanvallen uitvoert.
Nee, CREDS is geschikt voor organisaties van elke omvang. Ons platform schaalt mee met je infrastructuur en behoeften. Of je nu een MKB-bedrijf bent of een grote enterprise, CREDS biedt passende beveiligingstests voor jouw situatie.
Je kunt binnen enkele dagen starten met CREDS. Ons plug & play platform vereist geen software-installatie of complexe configuratie. Na een korte onboarding en scope-bepaling kun je direct beginnen met testen.
CREDS biedt purple teaming met verschillende volwassenheidsniveaus waarbij je SOC-team leert van realistische aanvalsscenario's. Door echte aanvallen uit te voeren, verbetert je team hun detectie- en responscapaciteiten structureel, waardoor ze beter voorbereid zijn op werkelijke bedreigingen.