
Red Teaming
Realistische aanvallen op je organisatie, processen en mensen
Red Teaming
Red teaming gaat verder dan traditionele penetratietests. We simuleren echte aanvallen op je volledige organisatie, inclusief fysieke beveiliging, social engineering en digitale kwetsbaarheden. Ons team denkt en handelt als een echte aanvaller om de weerbaarheid van je organisatie te testen.
Wat wij testen
Geen twee red team-toetsen zijn hetzelfde
Een red team-test is slechts zo waardevol als de mate waarin deze op de werkelijkheid is gebaseerd. Dat betekent dat deze moet worden afgestemd op uw organisatie, en niet op een standaardmodel.
Elk CREDS-traject begint met drie uitgangspunten: uw risicoprofiel, uw kroonjuwelen en de cybercriminelen die daadwerkelijk actief zijn tegen organisaties zoals de uwe. Een regionaal ziekenhuis krijgt te maken met andere tegenstanders, andere motieven en andere technieken dan een betalingsinstelling of een logistieke dienstverlener. Wij baseren onze scenario’s op die realiteit.
In de praktijk betekent dit dat wij gezamenlijk vaststellen welke bedrijfsprocessen en bedrijfsmiddelen daadwerkelijk van belang zijn, dat wij de cybercriminelen selecteren die het waard zijn om na te bootsen, en dat wij hun tactieken, technieken en procedures reconstrueren in plaats van een standaard aanvalsketen te doorlopen. Uw reikwijdte, uw risicotolerantie en uw stopvoorwaarden worden overeengekomen voordat er ook maar iets van start gaat.
Uw risicoprofiel
Wij richten ons op de processen en bedrijfsmiddelen waarvan een inbreuk daadwerkelijk schade zou veroorzaken, en niet op wat het gemakkelijkst te testen is.
Uw cybercriminelen
In deze scenario’s worden tegenstanders nagebootst die daadwerkelijk actief zijn in uw sector, waarbij gebruik wordt gemaakt van hun werkelijke tactieken, technieken en procedures.
Uw kroonjuwelen
Wij spreken de doelstellingen vooraf af, zodat het resultaat een antwoord biedt op een vraag die u daadwerkelijk bezighoudt.
Een Holistische Beveiligingsbeoordeling
Red teaming verschilt aanzienlijk van traditionele penetratietests in scope en uitvoering, en omvat technische, menselijke en organisatorische aspecten. Terwijl penetratietests zich typisch richten op het identificeren van kwetsbaarheden in specifieke systemen, biedt red teaming een meer holistisch beeld, waarbij wordt getest hoe goed de menselijke elementen, processen en fysieke beveiligingscontroles van een organisatie een aanval kunnen weerstaan.
Het resultaat van een red team engagement gaat verder dan een standaard rapport; het omvat een gedetailleerde routekaart voor herstel, met prioritering van geïdentificeerde kwetsbaarheden en suggesties voor verbeteringsstappen. Dit zorgt ervoor dat organisaties niet alleen hun zwakheden begrijpen, maar ook duidelijke, strategische richtingen hebben voor het verbeteren van hun beveiligingshouding.
Uw verdedigingsargumenten maken deel uit van de toets, en vormen geen uitzondering daarop
Sommige dienstverleners beperken hun onderzoek tot de grenzen van uw beveiligingsmaatregelen. Wij onderzoeken juist tot in de kern ervan.
Bij elke CREDS red team-operatie behoort het omzeilen van uw verdedigingsstelsel standaard tot de mogelijkheden. Dit houdt in dat endpoint detection and response wordt omzeild, dat netwerk- en perimetercontroles worden ontweken en dat, indien u hierover beschikt, er onder de detectiedrempel van uw SOC wordt geopereerd.
Dit is van belang omdat een test die uw beveiligingsmaatregelen omzeilt, u niets zegt over de vraag of deze wel werken. Echte aanvallers vragen niet om een uitzondering. Als onze operators tools kunnen ontwikkelen die uw EDR niet detecteert, zich lateraal kunnen verplaatsen zonder dat uw bewakingssystemen een waarschuwing geven, of uw kroonjuwelen kunnen bereiken terwijl uw SOC niets laat merken, dan is dat een bevinding die u nodig hebt, en die u niet kunt verkrijgen via een scan of een gerichte penetratietest.
Wanneer uw controles ons inderdaad tegenhouden, is dat eveneens waardevol: het is een bevestigd bewijs dat de investering vruchten afwerpt, wat een veel krachtiger statement is dan een productblad van een leverancier.
Hoe een red team-opdracht verloopt
Onze werkwijze is gebaseerd op samenwerking en is gestructureerd, waarbij we gebruikmaken van erkende kaders, waaronder de DNB-kaders, MITRE ATT&CK en de Kill Chain. Elke opdracht verloopt in vier fasen.
- 01
Voorbereiding en afbakening
Wij beginnen met een gezamenlijke bijeenkomst met uw team. Samen stellen wij vast wat de kroonjuwelen zijn, welke bedrijfsprocessen onder het project vallen, welke cybercriminelen als voorbeeld dienen, wat de regels voor het optreden zijn en wat de stopvoorwaarden zijn. Indien er een regelgevend kader van toepassing is, wordt de relevante toezichthoudende instantie vanaf dit moment bij het proces betrokken.
- 02
Inlichtingen over bedreigingen en scenario-ontwerp
Wij verzamelen inlichtingen over de tegenstanders die voor uw sector van belang zijn en reconstrueren hun tactieken, technieken en procedures. Op basis hiervan stellen wij aanvalsscenario’s op, afgestemd op uw omgeving en uw risicoprofiel.
- 03
Uitvoering
Onze operators proberen aanvankelijk toegang te verkrijgen, breiden hun bevoegdheden uit, verplaatsen zich lateraal in de richting van uw meest waardevolle gegevens en voeren hun doelstellingen uit, terwijl zij uw EDR, uw netwerkbeveiliging en uw SOC omzeilen. Elke actie wordt in realtime op het platform geregistreerd en gekoppeld aan MITRE ATT&CK.
- 04
Purple teaming en afsluiting
Wij gaan met uw Blue Team om de tafel zitten en nemen de aanval stap voor stap door: wat wij hebben gedaan, wanneer, wat u hebt gezien en wat u over het hoofd hebt gezien. U ontvangt het volledige rapport, het stappenplan voor herstelmaatregelen, de analyse van het aanvalstraject en de lijst met herstelmaatregelen. Waar nodig ondersteunen wij de daaropvolgende herstelwerkzaamheden.
Wie doet wat tijdens de verloving?
Bij een red team-opdracht zijn vier groepen betrokken. Het is van belang dat u, voordat u begint, weet welke groep welke is en wie de bevoegdheid heeft om de test te stoppen.
Red Team
Het aanvallende team. CREDS-operators, onder leiding van een red team-teamleider met ten minste tien jaar ervaring in red teaming. Zij werken aan de overeengekomen doelstellingen aan de hand van de scenario’s die in de fase van dreigingsanalyse zijn opgesteld.
Blauw Team
Uw beveiligingsmedewerkers. Zij zijn verantwoordelijk voor detectie en reactie binnen uw netwerken, systemen en applicaties. Het blauwe team is niet op de hoogte van de oefening, en juist daardoor is de test van uw detectievermogen een realistische simulatie.
Wit Team
De koppeling tussen rood en blauw. Deze bestaat uit een klein aantal personen uit uw organisatie, samen met CREDS, en wordt op de hoogte gehouden van elke actie die red team onderneemt. Het witte team heeft de bevoegdheid om de oefening op elk moment te starten, te onderbreken, goed te keuren en te beëindigen. Indien er een regelgevend kader van toepassing is, woont een vertegenwoordiger van de beheersautoriteit deze vergaderingen bij.
Purple Team
Rood en blauw samen, na de oefening. De red team speelt de aanval opnieuw af terwijl uw verdedigers reconstrueren wat zij hebben gezien, zodat elk scenario leidt tot concrete verbeteringen op het gebied van detectie en reactie.
Geheimhouding zorgt ervoor dat de oefening realistisch is, en controle zorgt ervoor dat deze veilig is. Alleen het witte team weet dat de test wordt uitgevoerd, en het witte team kan deze op elk moment stopzetten.
Een red team-opstelling, met daarachter een platform
De meeste red team-opdrachten zijn een ‘black box’. U geeft opdracht tot het uitvoeren van de test, wacht enkele weken en ontvangt uiteindelijk een rapport.
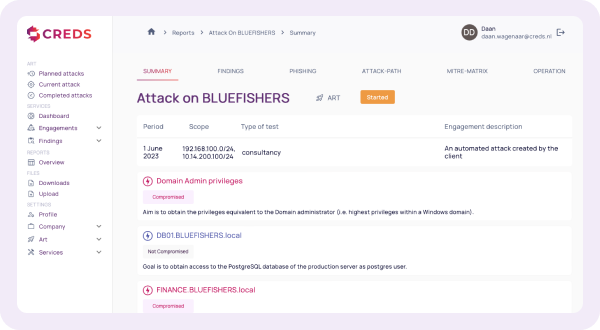
Onze operators werken met het CREDS ART-platform dat deze opdracht ondersteunt. Alles wat het red team doet, wordt in realtime vastgelegd, wat van invloed is op wat u ontvangt, zowel tijdens de test als daarna.
Realtime bevindingen
Uw witte team krijgt direct inzicht in onze bevindingen op het moment dat wij deze vaststellen, in plaats van pas weken later via een document. Bij ernstige risico’s kan onmiddellijk actie worden ondernomen, in plaats van dat deze verborgen blijven tot de afsluitende vergadering.
MITRE ATT&CK-toewijzing
Elke techniek die wij toepassen, wordt geregistreerd en gekoppeld aan het ATT&CK-raamwerk, zodat uw Blue Team onze activiteiten rechtstreeks kan vergelijken met hun detectiebereik.
Visualisatie van het aanvalstraject
Het volledige traject vanaf de eerste toegang tot de kroonjuwelen, stap voor stap gereconstrueerd, waardoor niet alleen het eindresultaat, maar ook de onderliggende oorzaak zichtbaar wordt.
Opruimlijst
Elk element dat wij in uw omgeving plaatsen, wordt bij het aanmaken geregistreerd: accounts, implantaten, permanente gegevens, bestanden en configuratiewijzigingen. Bij afsluiting ontvangt u een volledige, verifieerbare lijst, zodat er niets van ons achterblijft.
In kaart brengen van de naleving
De bevindingen worden gekoppeld aan de controlekaders waaraan u verslag uitbrengt, namelijk NEN 7510, ISO 27001 en NIS2, zodat de uitkomsten direct bijdragen aan uw audit- en rapportageverplichtingen en er geen omzetting nodig is.
Voortdurende validatie achteraf
Een raamwerktest toont aan hoe veerkrachtig uw systeem op een bepaald moment is. ART kan tussen opdrachten door blijven testen, zodat u weet of de corrigerende maatregelen effect hebben gehad en of de volgende wijziging het eerder gebruikte pad opnieuw heeft geopend.
Een kadertest laat zien hoe u er op die dag voor stond. Het platform geeft aan hoe u er de rest van het jaar voor staat.
De bevindingen zijn gekoppeld aan de NEN 7510-, ISO 27001- en NIS2-controles; een opdracht volgens de red team-norm levert dus bewijsmateriaal op dat uw accountants en uw toezichthouder kunnen gebruiken, en niet slechts een technisch rapport dat vervolgens door iemand moet worden vertaald.
Wie leidt uw verloving?
Elke CREDS- en red team-opdracht wordt geleid door een red team-projectleider met minimaal tien jaar praktijkervaring op het gebied van red teaming. Niet tien jaar in de beveiligingssector, maar tien jaar in het uitvoeren van offensieve operaties.
Die leiding omvat het gehele verloop van de oefening: het ontwerpen van het scenario, operationele beslissingen tijdens de test, de communicatie met het witte team en de nabespreking met uw blauwe team en uw bestuur.
Achter de projectleider staat een multidisciplinair team dat speciaal voor uw situatie is samengesteld:
Verkenningsspecialist
OSINT en onderzoek op het deep web om een beeld te schetsen van hoe een tegenstander u zou zien.
Ontwikkelaar van exploits
Ontwikkelt de tools die het scenario vereist, inclusief payloads die zijn ontworpen om uw specifieke verdedigingsstack te omzeilen.
Ethische hacker
Voert de inbraak en de verplaatsing door uw omgeving uit.
Reverse-engineeren
Analyseert uw beveiligingsmaatregelen en de malware-technieken die relevant zijn voor de aan u gerichte cybercriminelen.
Social engineer
Test de menselijke factor wanneer het scenario daar om vraagt.
Certificeringen
Het team beschikt gezamenlijk over de OSCP-, OSEP- en CRTE-certificaten.
Aantal opdrachten per jaar
CREDS voert jaarlijks 10 tot 25 red team-opdrachten uit.
Eerlijk spel
Het doel is niet om de oefening te winnen. Het gaat erom zoveel mogelijk bruikbare inzichten te genereren.
Dat bepaalt hoe wij te werk gaan. Wij houden uw ‘white team’ vanaf het moment dat de aanval begint op de hoogte en ondersteunen uw besluitvorming gedurende het gehele proces. Wij passen onze aanpak gaandeweg aan: zodra duidelijk is dat uw team een bepaald niveau van aanvallen weet te voorkomen, te detecteren en erop te reageren, verhogen wij de moeilijkheidsgraad en gaan wij verder, omdat de meest waardevolle lessen worden geleerd net buiten de grenzen van wat u momenteel aankunt.
Wij zullen geen snelkoppeling nemen die weliswaar tot een spectaculaire ontdekking leidt, maar u niets bijbrengt. En als wij erin slagen, is het niet onze taak om dat te vieren, maar om u precies te laten zien hoe het werkt, zodat die weg niet meer openstaat.
Kies Uw Framework
Which framework applies depends on your sector and your regulator. If you are not sure which one fits, or whether you need a formal framework at all, that is the first conversation to have.
Advanced Red Teaming Framework
Een Red Teaming test volgens het Advanced Red Teaming framework van DNB
TIBER
Een Red Teaming test volgens het TIBER-NL/EU Framework
ZORRO
Een Red Teaming test volgens het ZORRO framework
DORA TLPT
Threat Lead Penetration Testing
CREDS Red Team
A tailored red team engagement outside any formal framework, for organisations that want the exercise without the regulatory process. Scope, duration and intensity built around your maturity.
Gold Teaming
The crisis management module within the ART framework. It extends an ART or TIBER engagement to your crisis management team, so the people who decide during an incident are tested alongside the people who detect it.
Wat u ontvangt
- Een volledig verslag van het project: wat wij hebben gedaan, wanneer, hoever wij zijn gekomen en wat ons tegenhield
- Analyse van het aanvalstraject vanaf de eerste toegang tot aan het doel
- Alle technieken die aan MITRE ATT&CK zijn gekoppeld, voor een directe vergelijking met uw detectiebereik
- Een prioriteitenlijst voor herstelmaatregelen, gerangschikt op basis van impact in plaats van op basis van ernstscore
- Bevindingen die zijn toegewezen aan de controlegroepen NEN 7510, ISO 27001 en NIS2
- Een volledige lijst van alle artefacten die in uw omgeving zijn geplaatst
- Een purple teaming-sessie met uw Blue Team
- Een presentatie van de bevindingen die zowel op uw technische team als op uw raad van bestuur is afgestemd
Vragen over red teaming
Waarin verschilt red teaming van een penetratietest?
Is onze organisatie klaar voor een red team-test?
Welk raamwerk hebben wij nodig: ART, TIBER, ZORRO of DORA TLPT?
Probeert u werkelijk onze EDR en onze SOC te omzeilen?
Is het veilig om dit in de productieomgeving uit te voeren?
Wie binnen onze organisatie zal op de hoogte zijn van de test?
Wat is purple teaming?
Hoe lang duurt een verloving?
Wat levert dit op voor NIS2, NEN 7510 of ISO 27001?
Kunnen wij de test stoppen als deze eenmaal is begonnen?
Wie geeft leiding aan het project?
Overweegt u een red team-test af te leggen?
Of u nu behoefte heeft aan een formele opdracht binnen een vast kader of aan een op maat gemaakte aanpak, de eerste stap is een gesprek over uw risicoprofiel en wat u nu precies wilt achterhalen.
Already tested? Het ART-platform keeps validating your defences between engagements.