Verkoop echte aanvalstesten onder je eigen naam
CREDS ART is het automated red teaming platform, gebouwd door ethische hackers. Jouw klanten krijgen bewijs van hun weerbaarheid. Jij verdient twee keer: op de test én op het werk dat eruit volgt.
- Powered by en multi-tenant
- Binnen twee dagen live
- Geen agents, geen installaties
- Sinds 2019 in Utrecht
De kans voor MSP's
Jouw klanten moeten weerbaarheid aantonen. Eén test per jaar is niet genoeg.
NIS2 & DORA
vragen om aantoonbare weerbaarheid. Ook ketenpartners en auditors willen bewijs zien.
2–3 weken
duurt één handmatige penetratietest. Goede penetratietesters zijn schaars en duur.
1× per jaar
wordt de gemiddelde klant getest, hooguit. Daartussen weet niemand hoe het ervoor staat.
Het gat dat jij kunt vullen
Jouw klanten hebben een partner nodig die continu kan laten zien dat hun beveiliging werkt. Die partner ben jij al: je beheert hun IT en je kent hun omgeving. Met CREDS ART voeg je daar offensieve security aan toe, onder je eigen naam, zonder zelf penetratietesters te hoeven werven.
Vandaag
Met CREDS ART
Eén test per jaar, daarna maanden in het duister
Continu en on-demand testen: wekelijks, maandelijks of na elke wijziging
Weken wachten op een rapport
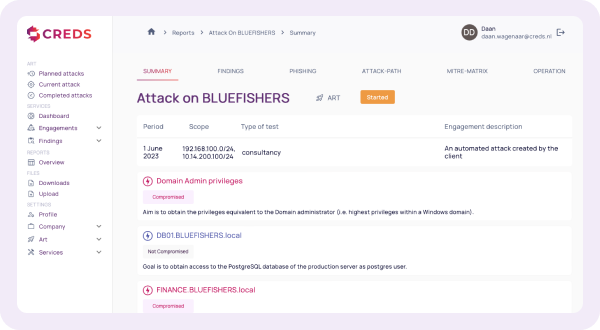
Bevindingen al tijdens de aanval in het portaal
Een lijst met honderd theoretische risico's
Alleen wat echt uit te buiten is, met de route naar de kroonjuwelen
Penetratietest uitbesteed: klant en vervolgwerk gaan de deur uit
Jij houdt de klant, de regie én het herstelwerk
Twee keer verdienen
Elke test levert werk op. Elk herstel levert een nieuwe test op.
- 1
Testen
ART valt je klant aan, onder jouw naam
Marge op de scan - 2
Rapporteren
Bevindingen met concrete herstelstappen
Jij bent de adviseur - 3
Herstellen
Jouw team patcht, hardent en herconfigureert
Facturabel vervolgwerk - 4
Hertesten
Bewijs dat het is opgelost en het volgende ritme
Terugkerende omzet
Het rapport vertelt precies wat er opgelost moet worden. Dat werk doe jij.
Wat dit voor jouw bedrijf betekent
Terugkerende omzet
Een jaarlicentie per klant: voorspelbaar en elk jaar opnieuw.
Uitbreiding, geen vervanging
ART versterkt je bestaande securitypropositie: SOC, EDR of penetratietestpartner.
Vanaf dag één je eigen merk
Powered by en multi-tenant: al je klanten in één portaal, onder je eigen naam.
Compliancepartner
Help je klanten met bewijs voor NIS2, DORA en ISO 27001.
Sterkere klantbinding
Jij bent de partner die bewijs levert, niet alleen belooft.
Ruimte voor groei
Van Brons naar Goud, en van één scan per jaar naar een vast ritme.
Waarom je klant koopt
Bewijs in plaats van beloftes.
Bewijs voor auditor en toezichthouder
Een compliancerapport als onderbouwing voor NIS2, DORA en ISO 27001.
Zicht op de kroonjuwelen
Welke zwakke plekken een aanvaller echt combineert om bij kritieke systemen te komen.
Getest tegen de dreiging van nu
Nieuwe malware en aanvalstechnieken worden continu toegevoegd.
Geen ruis, maximale impact
Alleen bevindingen die echt uit te buiten zijn. Herstel wat ertoe doet.
Aanvallen op maat
Afgestemd op sector, systemen en de meest waarschijnlijke aanvallers.
Vaker testen, zonder gedoe
Wekelijks, maandelijks of na elke grote wijziging. Geen agents.
Drie rapporten, één pakket
DIRECTIE · Samenvatting
Risico en prioriteiten in één oogopslag
TECHNIEK · Detailrapport
Root cause, risicoscore en stap-voor-stap herstel
COMPLIANCE · Compliancerapport
Gestructureerd bewijs voor NIS2, DORA en ISO 27001
Aanvalspaden, MITRE ATT&CK-mapping, gelekte credentials en een opschoonlog. Integraties met Jira, ServiceNow, YouTrack en SIEM.
Wat je van ons krijgt
VOOR JOU · De partner
- Een vaste partnermanager
- Salesondersteuning: demo, voorstel en prijsvragen
- Ons red team als tweede lijn bij complexe bevindingen
- Kwartaalreview: pipeline, resultaten, volgende klanten
- Sales- en marketingmateriaal onder je eigen naam
- Elke maand nieuwe aanvalstechnieken
VOOR JE KLANT · De eindklant
- Bevindingen al tijdens de aanval in het portaal
- Duidelijke herstelinstructie per bevinding
- Een hertest die aantoont dat het is opgelost
- Drie rapporten: directie, techniek en auditors
- Risicobeheersing: scope, paniekknop en opschoonlog
INTEGRATIES · In je werkproces
- Bevindingen direct in je ticketsysteem
- Jira, ServiceNow en YouTrack
- SIEM-koppeling
- Andere integraties op aanvraag
Wat we van onze partners vragen
Een partnerschap werkt twee kanten op.
Een vaste partnerlead
Eén commercieel eigenaar en één technisch aanspreekpunt.
Eerst toestemming van de klant
Een getekende machtiging en vrijwaring van elke eindklant vóór de eerste aanval.
Registreer je deals
In het partnerportaal. Zo krijg jij de extra korting, en concurreren wij nooit met jou.
Fair play
Hanteer een eerlijke verkoopprijs, betaal facturen op tijd (voorwaarde voor je statuskorting) en neem deel aan de kwartaalreview.
Gebouwd door ethische hackers, vertrouwd door wie zich geen fouten kan permitteren
- Nederlands offensive-securitybedrijf, sinds 2019 in Utrecht
- Oprichter Ralf Bardoel komt uit de securitypraktijk van KPMG
- 7 jaar red teaming en penetratietesten
Pensioenfondsen
Beheren het vermogen van miljoenen Nederlanders
Grote accountantskantoren
Verkopen vertrouwen en lopen geen risico met klantdata
Uitvoeringsorganisaties Rijksoverheid
Leveren cruciale voorzieningen aan burgers
Gerenommeerde Nederlandse MSP's
Leveren ART onder eigen naam aan hun eindklanten
Veelgestelde vragen
Is het veilig om echte aanvallen uit te voeren op de systemen van mijn klanten?
Moet ik iets installeren bij mijn klanten?
Wat is het verschil met een vulnerability scanner?
Ik heb al een SOC, EDR of penetratietestpartner. Past dit erbij?
Wie houdt de klantrelatie?
Helpt dit mijn klanten met NIS2, DORA en ISO 27001?
Hoe snel kan ik starten?
Wat kost het?